> For the complete documentation index, see [llms.txt](https://docs.radiusaas.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.radiusaas.com/es/portal-de-administracion/acceso-y-reglas/permissions.md).

# Permisos

Los permisos y los tokens de acceso a la API REST de RADIUSaaS se pueden administrar en https\://YOURNAME.radius-as-a-service.com/settings/permissions

## Resumen

El **Permisos** el menú le permite controlar el acceso al Portal de administración de RADIUSaaS y a la API REST de RADIUSaaS.

{% hint style="success" %}
RADIUSaaS admite varios IDP para la autenticación al iniciar sesión en el Portal de administración de RADIUSaaS.

RADIUSaaS no almacena ni administra sus propias identidades de administrador.

Por lo tanto, los administradores disfrutan de la comodidad de trabajar con sus propias identidades y no tienen que configurar cuentas adicionales.
{% endhint %}

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2Fyyw9ix1TtbjLHiRzREUf%2Fimage.png?alt=media&amp;token=ed499809-b107-4c56-af40-a1505aecf01c" alt=""><figcaption></figcaption></figure>

{% hint style="info" %}
Los cambios en las asignaciones de roles y la invalidación de los tokens de usuario solo surten efecto después de hacer clic en **Guardar**.
{% endhint %}

## Proveedores de identidad compatibles

En **Proveedores de autenticación permitidos** se puede habilitar cualquiera (incluidos varios) de los IDP que admite RADIUSaaS:

* Apple (Apple ID)&#x20;
* DigitalOcean (Dirección de correo electrónico del usuario)
* Entra ID (Nombre principal de usuario)
* Google (Dirección de correo electrónico principal)

Además, en **Proveedor OIDC personalizado** puede configurar sus propios proveedores de OpenID Connect para aprovechar otros IDP, por ejemplo, Okta o nubes soberanas de Azure (GCC, GCC High, ...).

## Roles

### Administradores

Las identidades o cuentas introducidas aquí pueden acceder al Portal de administración de RADIUSaaS con **permisos completos de lectura y escritura** en el servicio. Estos permisos incluyen:&#x20;

* Ver [paneles y registros](/es/portal-de-administracion/insights.md)
* Ver, agregar, cambiar, eliminar [Usuarios](/es/portal-de-administracion/usuarios/users.md)
* Ver, agregar, cambiar, eliminar [certificados del servidor RADIUS](/es/portal-de-administracion/settings/settings-server.md#server-certificates) y [certificados de confianza](/es/portal-de-administracion/settings/trusted-roots.md) para la autenticación de clientes y RadSec
* Ver, agregar, eliminar [Proxies](/es/portal-de-administracion/settings/settings-proxy.md)
* Ver y cambiar otros ajustes, incluidos los permisos
* Administrar [Token de acceso de la API REST de RADIUSaaS](#access-tokens)
* Acceso a todos los [puntos de conexión de la API](/es/otro/rest-api.md) y operaciones CRUD

### Lectores

Las identidades o cuentas introducidas aquí pueden acceder al Portal de administración de RADIUSaaS con **permisos completos de lectura** en el servicio. Estos permisos incluyen:&#x20;

* Ver [paneles y registros](/es/portal-de-administracion/insights.md)
* Ver [Usuarios](/es/portal-de-administracion/usuarios/users.md)
* Ver, agregar, cambiar, eliminar [certificados del servidor RADIUS](/es/portal-de-administracion/settings/settings-server.md#server-certificates) y [certificados de confianza](/es/portal-de-administracion/settings/trusted-roots.md) para la autenticación de clientes y RadSec
* Ver [Proxies](/es/portal-de-administracion/settings/settings-proxy.md)
* Ver los ajustes de otros (el permiso no se puede ver)
* Acceso a todos los [puntos de conexión de la API](/es/otro/rest-api.md) - **limitado a operaciones de lectura**

### Usuarios

Las identidades o cuentas introducidas aquí **no pueden** acceder al Portal de administración de RADIUSaaS; sin embargo, pueden acceder al [**Mis usuarios invitados**](/es/portal-de-administracion/mis-usuarios-invitados.md) portal, donde pueden crear [Usuarios](/es/portal-de-administracion/usuarios/users.md) para BYOD o acceso de invitados.

### Invalidar tokens de usuario

Durante la autenticación en el Portal de administración de RADIUSaaS, cada identidad permitida obtiene un token de acceso (bearer) que se almacena en el almacén de cookies del navegador. La vida útil del token es de 30 días. Además, RADIUSaaS tiene permiso para actualizar estos tokens de acceso.

En un incidente de seguridad, los administradores de RADIUSaaS pueden **invalidar todos los tokens de acceso emitidos previamente** estableciendo la fecha mínima de emisión en ahora.&#x20;

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2FLnaGdTdP85UpsJz6nWcd%2Fimage.png?alt=media&amp;token=461f28cd-d067-489b-ac57-568ef308e569" alt="" width="563"><figcaption></figcaption></figure>

## Contactos técnicos

{% hint style="info" %}
Tenga en cuenta que esta función está en preparación para una función de notificación en una futura versión de RADIUSaaS.
{% endhint %}

Añada hasta 5 contactos técnicos para recibir notificaciones por correo electrónico relacionadas con su instancia. Puede seleccionar el nivel de evento para cada contacto.

<table><thead><tr><th width="137">Nivel de evento</th><th>Eventos de ejemplo</th></tr></thead><tbody><tr><td>Información</td><td>Actualizaciones programadas para su instancia.</td></tr><tr><td>Advertencia</td><td>Un certificado está a punto de expirar, o un ISP está experimentando problemas que podrían afectar a su instancia.</td></tr><tr><td>Crítica</td><td>Interrupción de su instancia. </td></tr></tbody></table>

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2FGucXrO98ppH2IGFCADSM%2F2024-12-06_11h41_45.png?alt=media&amp;token=5b78dbc4-d079-40f0-9134-a8ad7dda37a6" alt=""><figcaption></figcaption></figure>

## Tokens de acceso

Se requieren tokens de acceso para autenticar llamadas a la [API REST de RADIUSaaS](/es/otro/rest-api.md).

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2F3XPgqLQgguUYdUeC3fAB%2Fimage.png?alt=media&amp;token=b365d3dd-38e0-4878-9ee2-eea8e0d8753d" alt=""><figcaption></figcaption></figure>

### Agregar

Siga estos pasos para crear un nuevo token de acceso:

1. Haga clic en **Agregar**
2. Proporcione un **Nombre** significativo para el token de acceso
3. Establezca el nivel de permisos seleccionando un [**Rol**](#roles)
4. Seleccione la duración del token de acceso
5. Haga clic en **Crear**\
   ![](https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2Fs4fakstavtZVWVgMVH1K%2Fimage.png?alt=media\&token=5877ff38-7f1c-474a-bdf9-aeab763b49c7)<br>
6. Copie el token de acceso en el portapapeles y guárdelo en una ubicación segura.\
   ![](https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2F42kTjdesW5amEcScFa7C%2FScreenshot_2024-05-23_at_18_46_08.jpg?alt=media\&token=d7c71247-eccb-47f1-821f-0ccb1bde55ec)
7. Haga clic en **Cerrar**

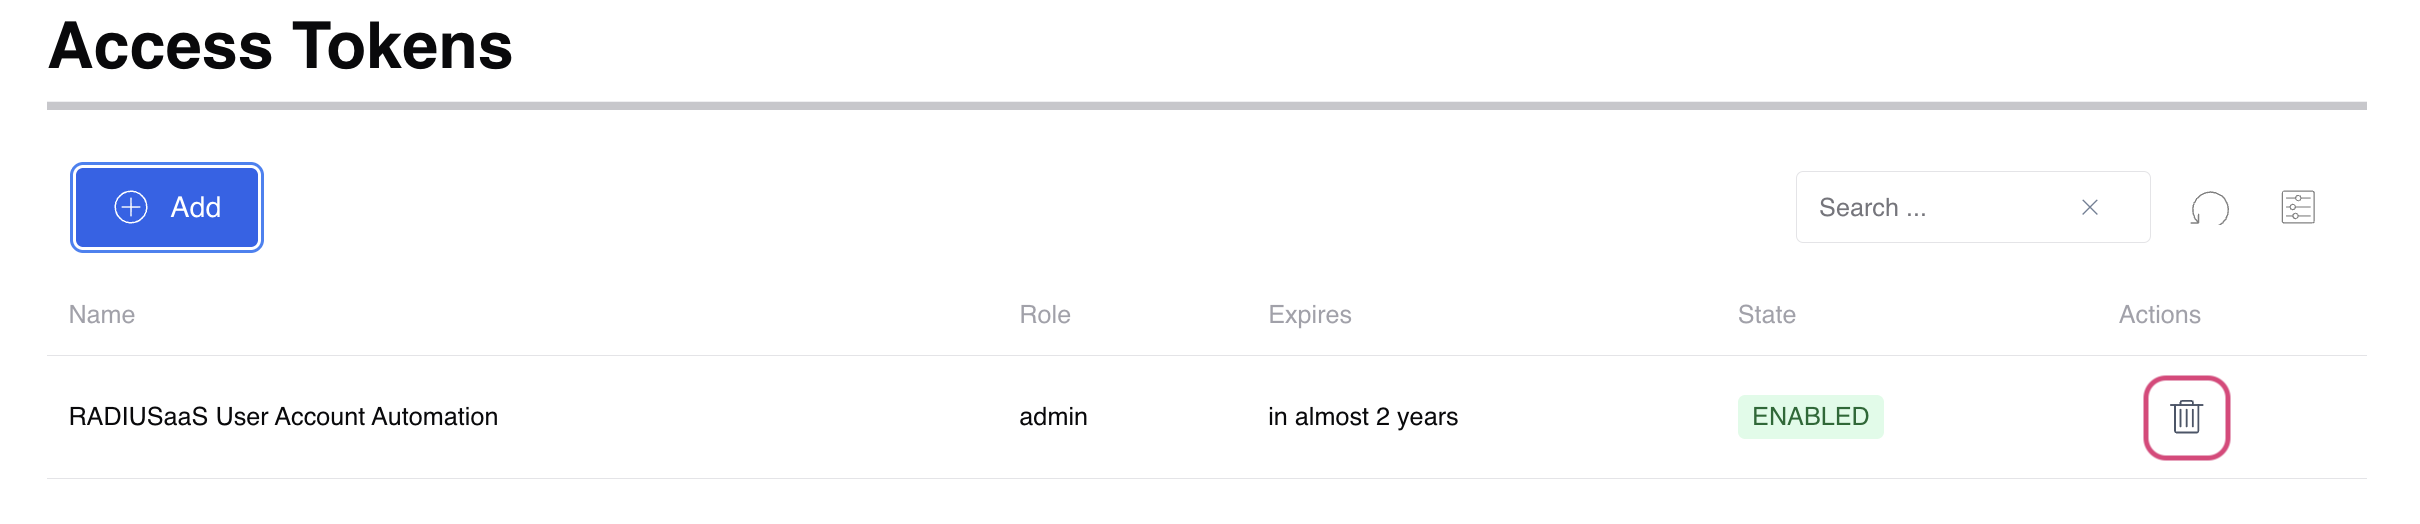
### **Eliminar**

Para eliminar un token de acceso, localícelo en la tabla y haga clic en el icono de la papelera:

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2Fly5SYNorElOwmEF0O4Bs%2FScreenshot%202026-02-25%20at%2017.33.02.png?alt=media&amp;token=d6fef168-ecb3-4db0-9de0-e1fe7de4330a" alt=""><figcaption></figcaption></figure>

## Consentimiento de permisos

Elija entre distintos proveedores de identidad para poder iniciar sesión en su portal.

{% tabs %}
{% tab title="Entra ID" %}

Las cuentas de Microsoft Entra ID (Azure AD) que inicien sesión en el Portal de administración de RADIUSaaS por primera vez deben conceder a RADIUSaaS un conjunto limitado de [permisos en su tenant de Azure](https://docs.radiusaas.com/es/portal-de-administracion/acceso-y-reglas/pages/572b6efa8cb1de93843990c483eb54b7006bdefc#id-5.-which-tenant-permissions-do-users-accessing-the-radiusaas-web-portal-have-to-consent-to).

Hay dos formas alternativas de proporcionar consentimiento:

* **Consentimiento del usuario**\
  Cada usuario acepta el consentimiento al iniciar sesión por primera vez en el portal.
* **Consentimiento del administrador**\
  Un administrador puede dar su consentimiento en nombre de la organización para todos los usuarios.

### Consentimiento del usuario

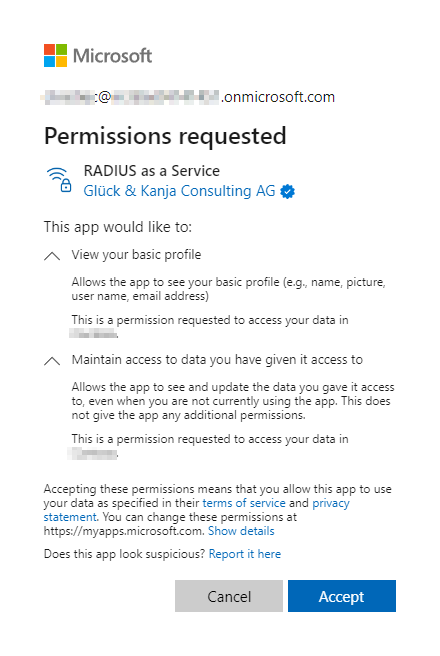
Si un administrador no ha dado consentimiento previamente en nombre de la organización, el usuario verá un cuadro de diálogo de solicitud de permisos:

<figure><img src="https://content.gitbook.com/content/SWU1DQ4UGkqER7uGNUOm/blobs/Whj6dRSGUJFm7zJUfVjv/image.png" alt=""><figcaption></figcaption></figure>

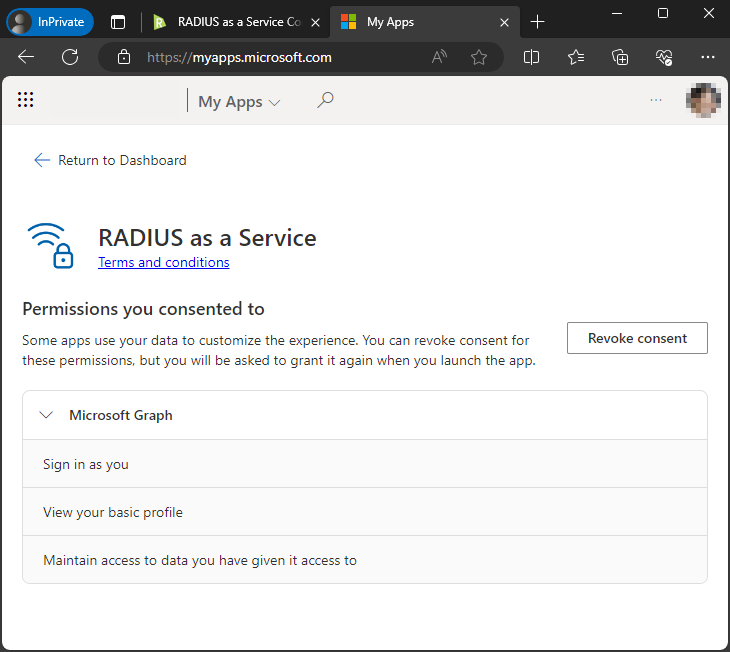
Los usuarios pueden revisar o revocar este consentimiento en Microsoft [Mis aplicaciones](< https://myapps.microsoft.com>).

<figure><img src="https://content.gitbook.com/content/SWU1DQ4UGkqER7uGNUOm/blobs/xjm5mD9gdtNJOZWoQ4Zi/image.png" alt=""><figcaption></figcaption></figure>

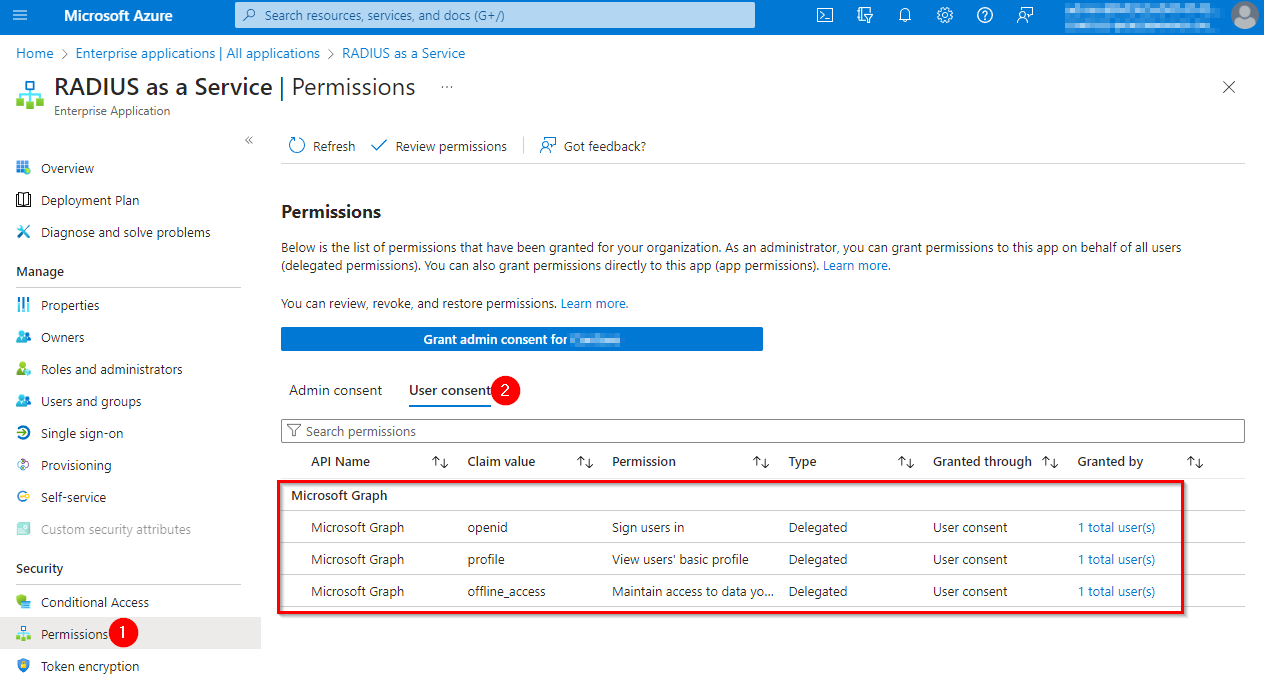
Los administradores pueden revisar y revocar los consentimientos de los usuarios en el Azure Portal (**Microsoft Entra ID** > **Aplicaciones empresariales** > **RADIUS as a Service**):

<figure><img src="https://content.gitbook.com/content/SWU1DQ4UGkqER7uGNUOm/blobs/Hf30pa88xZZZySTcc7gL/image.png" alt=""><figcaption></figcaption></figure>

### Consentimiento del administrador

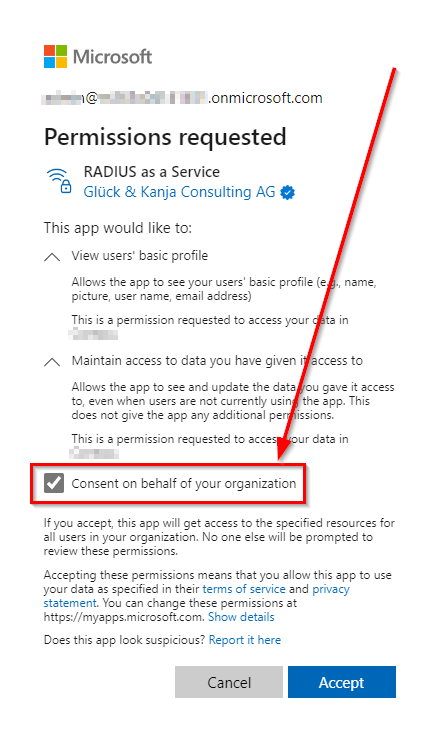
En lugar de requerir el consentimiento de cada usuario, los administradores pueden conceder el consentimiento para todos los usuarios en nombre de la organización, al iniciar sesión en el portal web de RADIUSaaS por primera vez:

<figure><img src="https://content.gitbook.com/content/SWU1DQ4UGkqER7uGNUOm/blobs/EB1IjdY0ixwIpOm9Ys5C/image.png" alt=""><figcaption></figcaption></figure>

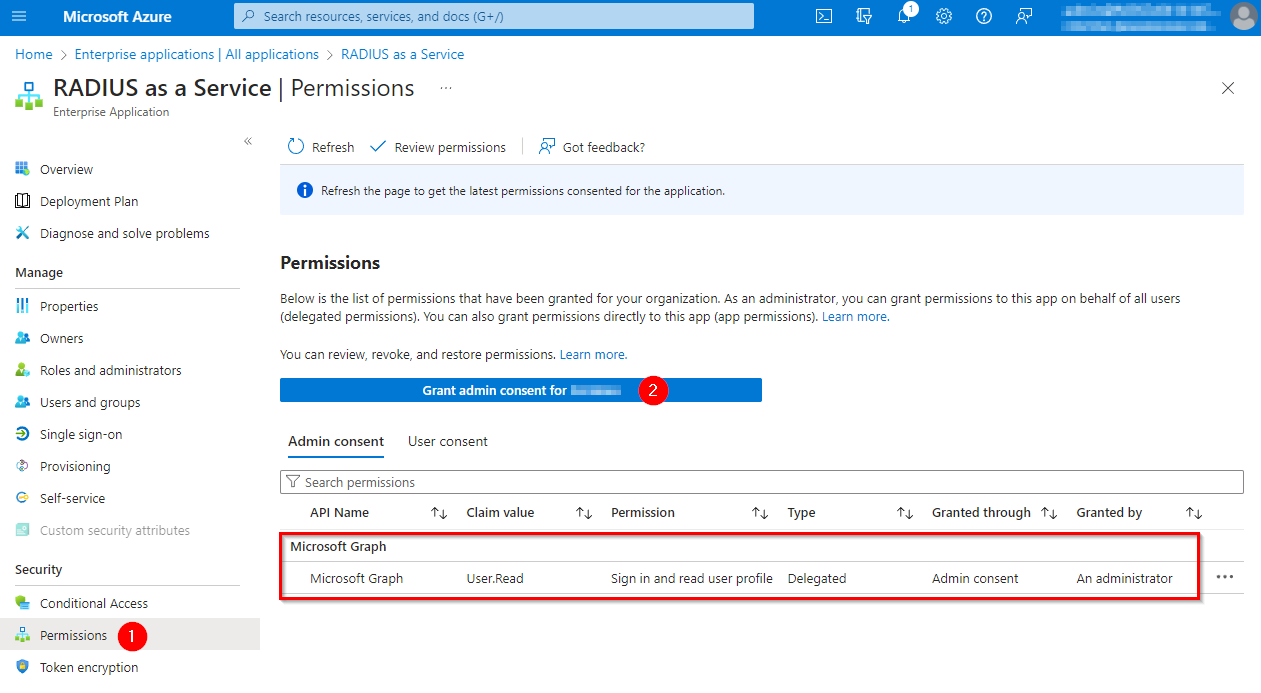
Alternativamente, los administradores pueden conceder el consentimiento en nombre de la organización en el Azure Portal (**Microsoft Entra ID** > **Aplicaciones empresariales** > **RADIUS as a Service**). En Azure Portal, los administradores también pueden revisar o revocar el consentimiento:

<figure><img src="https://content.gitbook.com/content/SWU1DQ4UGkqER7uGNUOm/blobs/JnCFDpixcJXfZzdCyHx4/image.png" alt=""><figcaption></figcaption></figure>
{% endtab %}

{% tab title="Apple" %}
Al usar un Apple ID para iniciar sesión en RADIUSaaS, asegúrese de **no ocultar** su dirección de correo electrónico.

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2Fe5EuZ59EC1vsOpHA9R0P%2Fimage.png?alt=media&amp;token=6ef2dbf5-4453-4a09-96c3-1148509c9e67" alt=""><figcaption></figcaption></figure>

{% hint style="warning" %}
Si eligió ocultar su correo electrónico en este diálogo, no podrá iniciar sesión en su portal. Entonces tendrá que quitar la aplicación de RADIUSaaS en **account.apple.com** en la **Iniciar sesión con Apple** sección
{% endhint %}
{% endtab %}

{% tab title="Digital Ocean" %}
Digital Ocean le requerirá autorizar la aplicación en un equipo para poder iniciar sesión:

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2FxZYfitlR8gTW4MczGSYc%2Fimage.png?alt=media&amp;token=5e9da2a3-5b29-4127-af3c-e1712c858e5e" alt=""><figcaption></figcaption></figure>
{% endtab %}

{% tab title="Google" %}
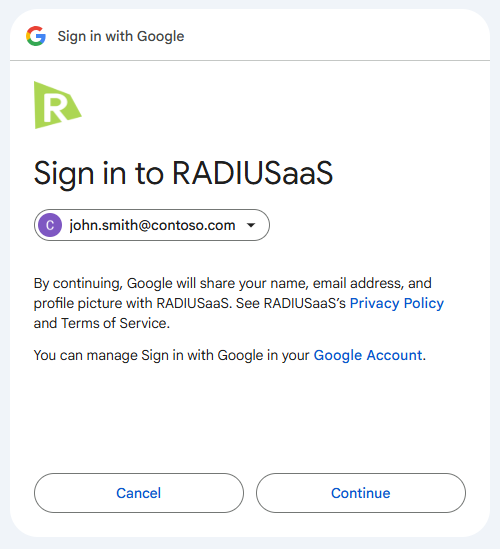
Google le requerirá permitir que la aplicación acceda a datos limitados de su cuenta.

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2FTAvDqZsSxfp4cm1JXBtD%2Fimage.png?alt=media&amp;token=03af565c-e409-41c8-bb34-47bb4eeb6827" alt=""><figcaption></figcaption></figure>
{% endtab %}

{% tab title="Proveedor OIDC personalizado (Okta)" %}
La información específica que necesita proporcionar para el proveedor OIDC personalizado depende del proveedor de identidad que elija. El siguiente **ejemplo** se basa en **Okta**.

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2FuEXUhGcJaXbhYXw7S8Fu%2Fimage.png?alt=media&amp;token=e98d23b2-7ecc-47c0-8fb3-bf45211ec70d" alt=""><figcaption></figcaption></figure>

En la consola de administración de Okta, deberá crear una nueva integración de aplicación con los siguientes detalles:

| Método de inicio de sesión             | OIDC - OpenID Connect                                                                                                     |
| -------------------------------------- | ------------------------------------------------------------------------------------------------------------------------- |
| Tipo de aplicación                     | Aplicación web                                                                                                            |
| URI de redirección de inicio de sesión | Se proporciona en el diálogo de RADIUSaaS arriba\nEjemplo: <https://eu1.radius-as-a-service.com/loginserver/authResponse> |

Asegúrese de asignar la integración al grupo de usuarios previsto y guardar. Ahora puede recuperar la información necesaria de esta aplicación para introducirla en RADIUSaaS:

El **Nombre para mostrar** se puede elegir libremente y se mostrará durante el inicio de sesión.

Con Okta, la **URL de autenticación** tiene la siguiente forma:

`https://`**`{YourOrga}`**`.okta.com/oauth2/v1/authorize`

La URL del token también se construye y se ve así:

`https://`**`{YourOrga}`**`.okta.com/oauth2/v1/token`

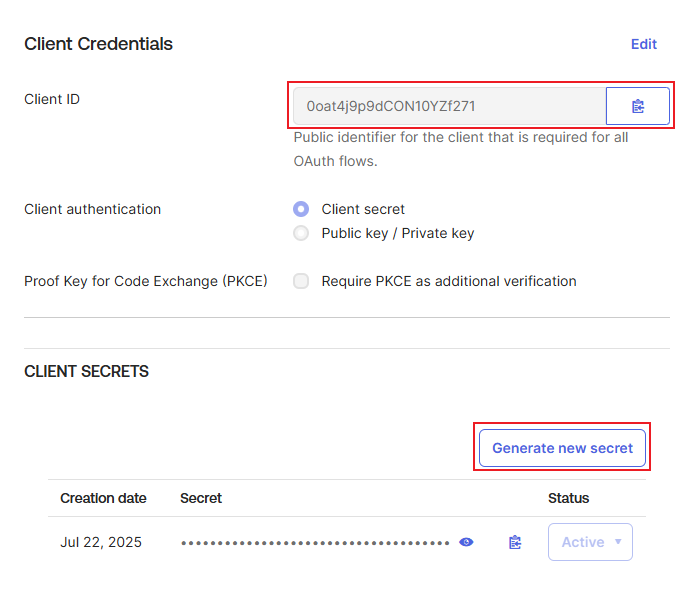
El **ID de cliente** y **Secreto de cliente** se puede copiar y crear en la aplicación misma:

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2FEVB8IugvO1b3tUQAeatA%2Fimage.png?alt=media&amp;token=8998921b-4b1f-4e47-9db9-233431a838d5" alt=""><figcaption></figcaption></figure>

Para el **Ámbito del cliente** `openid email` es necesario. Esto indicará a Okta que estamos usando una autenticación OpenID y que necesitamos leer la dirección de correo electrónico del usuario que ha iniciado sesión.

Después de guardar y permitir este proveedor, debería poder usarlo para autenticarse desde la página de inicio de sesión:

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2F0MRlBRVwq5LiFMOAcSht%2Fimage.png?alt=media&amp;token=0d28e700-3ce1-489f-98ab-9784e9e580cf" alt=""><figcaption></figcaption></figure>
{% endtab %}

{% tab title="Proveedor OIDC personalizado (Entra ID)" %}
Si es necesario en ciertos escenarios (p. ej. **GCC High** tenant), también puede usar un registro de aplicación de Entra ID creado por usted mismo para autenticarse en su portal de RADIUSaaS.

#### Preparación

Antes de crear el registro de la aplicación, asegúrese de copiar la URL de redirección de la **Permisos** sección de su portal de RADIUSaaS. Puede encontrar la URL en la parte superior del **Proveedor OIDC personalizado** diálogo de edición:

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2F4Xd1vQgzqzKWblLPTO35%2Fimage.png?alt=media&amp;token=0cbcadfc-f1eb-4847-8261-2f16a3b1b139" alt="Click on the Edit button to find the redirect URL"><figcaption></figcaption></figure>

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2FpAY9jOJYugXmcuM1UDeQ%2Fimage.png?alt=media&amp;token=40bd205c-1cd8-4a0b-9a25-9da4d11259cc" alt="Copy the redirect URL from the dialogues header"><figcaption></figcaption></figure>

### Crear registro de aplicación

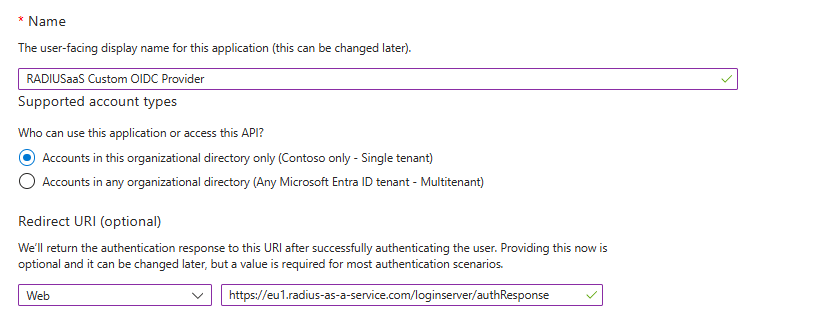
En Entra ID, vaya a **Registros de aplicaciones** y cree un nuevo registro:

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2Fzg2fyhdDN5pISvI1KjUt%2Fimage.png?alt=media&amp;token=a8d2eeb8-5b05-4d34-894e-ba83e36d3cb7" alt=""><figcaption></figcaption></figure>

Seleccione un nombre **Nombre** descriptivo para el registro y agregue la URI de redirección que copió en el paso anterior como **Web** .

#### Agregar permisos de API

En el registro creado, vaya a **permisos de API** y agregue `email` y `openid` de Microsoft Graph como **Delegados** permisos. Asegúrese también de conceder el consentimiento del administrador para su tenant:

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2FQq24dkHU03MSR6qI0ajP%2Fimage.png?alt=media&amp;token=ccbb60b2-cdb0-4f83-827a-8b2d867465af" alt=""><figcaption></figcaption></figure>

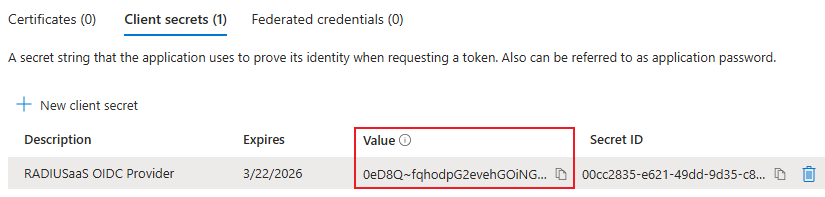
#### Agregar secreto de cliente

Para permitir que RADIUSaaS use este registro, cree un secreto de cliente en la **Certificados y secretos** sección del registro. Copie el valor del secreto para más adelante.

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2Fs7Ujg2gb86TRylYApprk%2Fimage.png?alt=media&amp;token=c9ec97d2-c6a0-48b3-9c68-6727219ba932" alt=""><figcaption></figcaption></figure>

#### Anotar los detalles del registro

Más adelante necesitará el **ID de cliente** del registro y algunas URL específicas de su tenant. Puede encontrarlas en la página de resumen del registro:

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2Fd1xpptiKjJyhRfnkKyMT%2Fimage.png?alt=media&amp;token=bbd97ab9-378a-433a-aa7c-e4ed4746e757" alt=""><figcaption></figcaption></figure>

#### Asignar usuarios

Para que cualquiera pueda usar este registro de aplicación para iniciar sesión, asegúrese de agregarlos en la aplicación empresarial administrada. Puede encontrarla en Entra ID en **Aplicaciones empresariales** que tiene el mismo nombre que su registro de aplicación. También hay un enlace a esto en el resumen del registro de la aplicación.

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2Fey2lPelBnCcdzk1a9xkc%2Fimage.png?alt=media&amp;token=ed2a9950-31c3-47b9-8492-c06223a3329a" alt="Assign users to allow them to use the application"><figcaption></figcaption></figure>

### Configurar el proveedor OIDC en RADIUSaaS

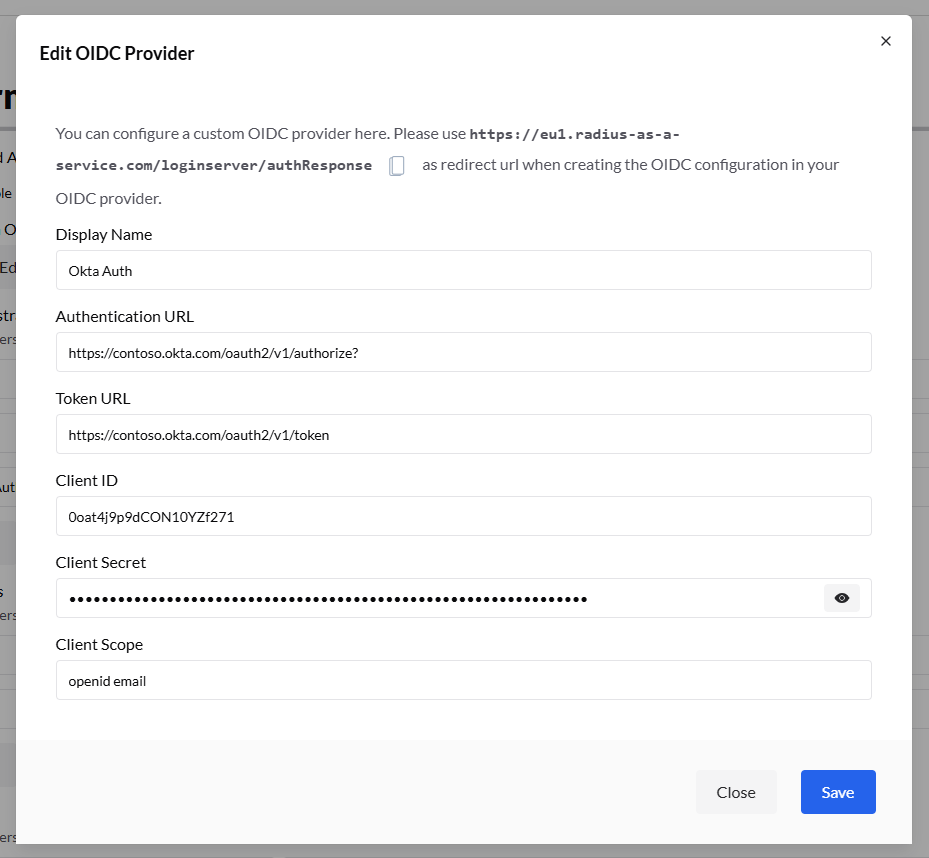
De vuelta en el portal de RADIUSaaS, vaya a la sección de Permisos y edite el proveedor OIDC personalizado y complete la información requerida:

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2FSY5LeHQxsb0xkkCecLhb%2Fimage.png?alt=media&amp;token=274f787e-483f-4649-8a0a-0eb0da403ebc" alt=""><figcaption></figcaption></figure>

| Campo                | Explicación                                                                                |
| -------------------- | ------------------------------------------------------------------------------------------ |
| Nombre para mostrar  | Este nombre se mostrará en la página de inicio de sesión                                   |
| URL de autenticación | `Punto de conexión de autorización OAuth 2.0 (v2)` de los puntos de conexión del registro  |
| URL del token        | `Punto de conexión del token OAuth 2.0 (v2)` de los puntos de conexión del registro        |
| ID de cliente        | El ID de cliente del registro de la aplicación. Se puede encontrar en su página de resumen |
| Secreto de cliente   | El secreto de cliente creado previamente                                                   |
| Ámbito del cliente   | Define la información solicitada durante la autenticación. Introduzca `openid email` aquí. |

Después de guardar la configuración, asegúrese de permitir el proveedor personalizado y agregar algunos usuarios para este proveedor. Ahora debería poder usar el proveedor para iniciar sesión en su portal de RADIUSaaS:

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2F83u6Jn9KYrPpnZF2l2j7%2Fimage.png?alt=media&amp;token=6a24c665-472d-4bde-b3a6-7bad0998b868" alt=""><figcaption></figcaption></figure>

{% hint style="warning" %}
Puede que sea necesario que un administrador de Entra utilice inicialmente este inicio de sesión para volver a dar su consentimiento para su tenant. Esto solo debe hacerse una vez.
{% endhint %}
{% endtab %}
{% endtabs %}


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://docs.radiusaas.com/es/portal-de-administracion/acceso-y-reglas/permissions.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.