> For the complete documentation index, see [llms.txt](https://docs.radiusaas.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.radiusaas.com/es/portal-de-administracion/scepman-saas/configuracion.md).
# Configuración
Las entradas a continuación ofrecen una breve descripción general de la configuración disponible para SCEPman SaaS. Se mantienen intencionadamente concisas. Para obtener todos los detalles, consulte las secciones correspondientes de la [documentación de SCEPman](https://docs.scepman.com/)
### Autoridad de certificación
El certificado raíz de su tenant. Cada certificado que emite SCEPman encadena hasta él. Se crea una sola vez y su nombre de sujeto no puede cambiarse después.
La propia CA raíz es válida durante 7300 días (20 años).
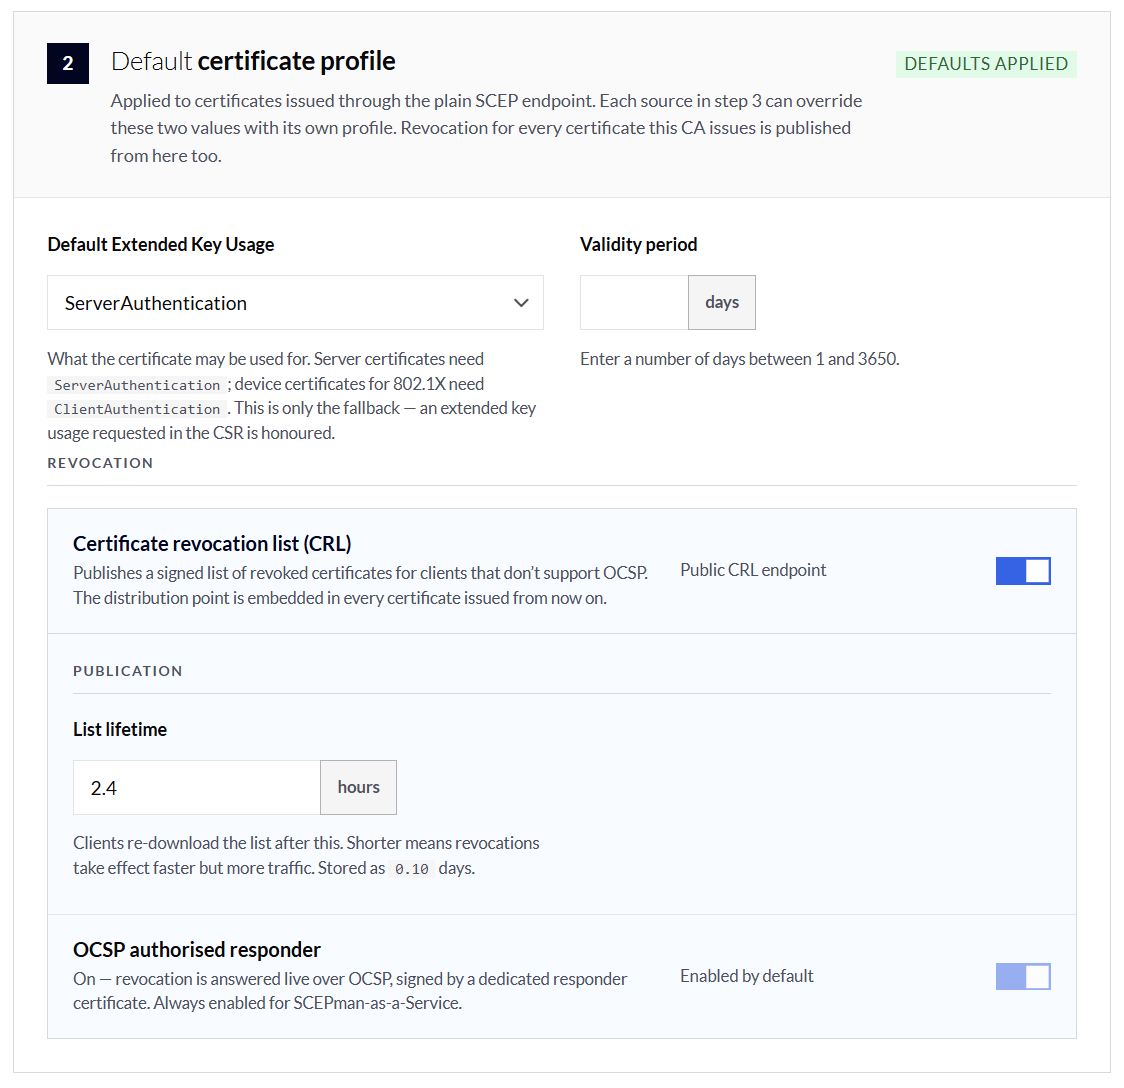
### Perfil de certificado predeterminado
La configuración predeterminada aplicada a los certificados emitidos a través de todos los extremos de certificados. Cada origen en Extremos de certificados puede sobrescribir estos dos valores con su propio perfil.
La revocación de cada certificado que emite esta CA también se configura aquí.
Configuración predeterminada del perfil de certificado
**Uso ampliado de clave predeterminado**
Para qué se puede usar el certificado. Los certificados de servidor necesitan `ServerAuthentication`; los certificados de dispositivo para 802.1X necesitan `ClientAuthentication`. Esto solo es la alternativa de reserva en caso de que la solicitud no contenga un EKU.
**Período de validez**
El número máximo de días durante los que un certificado emitido es válido. [Más información](https://docs.scepman.com/scepman-configuration/application-settings/certificates#appconfig-validityperioddays).
**Lista de revocación de certificados (CRL)**
Publica una lista firmada de certificados revocados para clientes que no admiten OCSP. El punto de distribución se incorpora en cada certificado emitido desde el momento en que lo habilite. [Más información](https://docs.scepman.com/certificate-management/manage-certificates/enabling-crl).
**Responder autorizado de OCSP**
Responde en vivo a las revocaciones mediante OCSP, firmado por un certificado respondedor dedicado. Siempre habilitado para SCEPman SaaS. [Más información](https://docs.scepman.com/certificate-management/manage-certificates).
### Extremos de certificados
Cada extremo es una ruta a través de la cual un dispositivo puede solicitar un certificado. Cada uno trae su propio perfil de certificado y sus propias credenciales. Actívelo para configurarlo.
{% hint style="warning" %}
Habilite solo los extremos que realmente usa. Cada extremo habilitado es una forma adicional de obtener un certificado de su CA.
{% endhint %}
#### Microsoft Intune
{% hint style="info" %}
Este extremo requiere que esté configurada la conexión del tenant de Entra
{% endhint %}
Comprueba el dispositivo en Intune antes de emitir. Úselo para dispositivos Windows, iOS, Android y macOS administrados por Intune. Requiere la conexión del tenant de Entra. [Más información](https://docs.scepman.com/scepman-configuration/application-settings/scep-endpoints/intune-validation).
Configuración de Microsoft Intune
**Período de validez**
Sobrescribe el perfil predeterminado para cada certificado emitido a un dispositivo administrado por Intune.
**Requerir que el dispositivo cumpla las directivas**
* Desactivado: cualquier dispositivo inscrito obtiene un certificado.
* Activado: el dispositivo debe notificarse como compatible en Intune.
[Más información](https://docs.scepman.com/scepman-configuration/application-settings/scep-endpoints/intune-validation#appconfig-intunevalidation-compliancecheck).
**Período de gracia de cumplimiento**
Se muestra cuando la comprobación de cumplimiento está activada. Una ventana en minutos durante la cual un dispositivo cuenta como compatible aunque aún no haya informado. [Más información](https://docs.scepman.com/scepman-configuration/application-settings/scep-endpoints/intune-validation#appconfig-intunevalidation-compliancegraceperiodminutes).
**Dónde buscar el dispositivo**
Qué directorios consulta SCEPman para validar el dispositivo. [Más información](https://docs.scepman.com/scepman-configuration/device-directories).
Orígenes de búsqueda, seleccionables en combinación:
| Origen | Comportamiento |
| ----------------------------------------- | --------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| **Objetos de dispositivo de Entra ID** | Compara la solicitud con el objeto de dispositivo en Entra ID. Incluye dispositivos unidos a Entra incluso cuando Intune aún no ha hecho su comprobación. |
| **Dispositivos administrados por Intune** | Compara con el registro del dispositivo en Intune. La opción habitual para dispositivos inscritos en MDM. |
| **Lista de extremos** | Compara con la lista de certificados emitidos de Intune. |
| **Coincidencia oportunista** | Emite el certificado si no se puede acceder a ninguno de los directorios anteriores o si ninguno devuelve un resultado. Mantiene el funcionamiento de la inscripción durante una interrupción, a costa de la propia comprobación. |
#### Jamf Pro
Comprueba los dispositivos Apple con su inventario de Jamf Pro antes de emitir. Necesita credenciales de la API de Jamf.
Asegúrese de consultar la guía SCEPman Enterprise sobre cómo configurar SCEPman SaaS con Jamf Pro:
{% embed url="" %}
Configuración de Jamf Pro
**Uso ampliado de clave predeterminado**
Alternativa de reserva de EKU para certificados emitidos a dispositivos Jamf.
**Período de validez**
Sobrescribe el perfil predeterminado para este extremo.
**Credenciales de la API de Jamf**
ID de cliente y secreto del rol de API de Jamf Pro. [Más información](https://docs.scepman.com/certificate-management/jamf/general).
#### Active Directory
Inscripción autenticada con Kerberos para clientes Windows unidos al dominio, gestionada por completo mediante Directiva de grupo. Requiere un Service Principal y una keytab en su dominio local. [Más información](https://docs.scepman.com/certificate-management/active-directory).
Se pueden habilitar de forma independiente cuatro plantillas de certificado, cada una con su propia pestaña:
| Plantilla | Propósito |
| --------------------- | --------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| **Usuario** | Certificados de usuario para usuarios del dominio. [Más información](https://docs.scepman.com/scepman-configuration/application-settings/active-directory/user-template). |
| **Equipo** | Certificados de equipo para dispositivos unidos al dominio, por ejemplo para 802.1X. [Más información](https://docs.scepman.com/scepman-configuration/application-settings/active-directory/computer-template). |
| **Domain Controller** | Certificados LDAPS y Kerberos PKINIT para controladores de dominio. [Más información](https://docs.scepman.com/scepman-configuration/application-settings/active-directory/dc-template). |
| **RDP** | Certificados para la autenticación del servidor RDP. [Más información](https://docs.scepman.com/scepman-configuration/application-settings/active-directory/rdp-template). |
Por plantilla:
Configuración de la plantilla
**Uso ampliado de clave predeterminado**
Alternativa de reserva de EKU para esta plantilla.
**Período de validez**
Vida útil del certificado para esta plantilla, en días.
**Filtro de grupo (SID)**
Limita la inscripción a los miembros de los grupos de Active Directory indicados, especificados por SID. Vacío significa que cualquier miembro del dominio puede inscribirse.
**KSP**
Proveedores de almacenamiento de claves en los que se puede crear la clave privada, por ejemplo *Microsoft Platform Crypto Provider* (TPM) o *Microsoft Smart Card Key Storage Provider*. Vacío significa que el cliente elige.
{% hint style="info" %}
La implementación de la directiva de grupo correspondiente se describe en [Directiva de grupo](https://docs.scepman.com/certificate-management/active-directory/group-policy).
{% endhint %}
#### Certificados de Domain Controller
Emite los certificados que necesitan los Domain Controllers para LDAPS y Kerberos PKINIT, autenticados con una contraseña de desafío en lugar de Active Directory. Habilítelo solo si SCEPman presta servicio a sus DCs. [Más información](https://docs.scepman.com/certificate-management/domain-controller-certificates).
Configuración de Domain Controller
**Período de validez**
Vida útil del certificado en días.
**Contraseña de desafío**
Se usa en el controlador de dominio cuando solicita su certificado.
#### API REST de inscripción
Permite que sus propias herramientas soliciten certificados por HTTPS en lugar de mediante SCEP, usando identidades de Microsoft en vez de una contraseña de desafío. Déjelo desactivado a menos que un script o servicio suyo lo use. [Más información](https://docs.scepman.com/certificate-management/api-certificates).
Las solicitudes se autentican con un token de API. Administre los tokens en **Acceso y reglas → Permisos**.
Ejemplo:
{% code overflow="wrap" %}
```powershell
New-SCEPmanCertificate -Url 'contoso.scepman-as-a-service.com' -AccessToken 'IyBJJ2FtIGFuIGFjY2VzcyB0b2tlbi4gIw==' -Subject 'CN=Certificate'
```
{% endcode %}
Configuración de la API REST de inscripción
**Uso ampliado de clave predeterminado**
Alternativa de reserva de EKU para certificados emitidos por la API.
**Período de validez**
Vida útil del certificado en días.
#### Desafío estático
Acepta cualquier solicitud que presente una contraseña de desafío compartida. Práctico para dispositivos que ningún MDM puede inscribir. [Más información](https://docs.scepman.com/scepman-configuration/application-settings/scep-endpoints/static-validation).
Configuración del desafío estático
**Uso ampliado de clave predeterminado**
Alternativa de reserva de EKU para este extremo.
**Período de validez**
Vida útil del certificado en días.
**Contraseña de desafío**
Cualquiera que tenga este valor puede obtener un certificado. Rótelo cuando alguien con acceso se vaya.
**Renovaciones sin desafío**
* Desactivado: cada renovación debe presentar nuevamente la contraseña de desafío.
* Activado: un cliente que tenga un certificado válido puede renovarlo sin ella.
#### Desafío estático + comprobación del dispositivo de Entra (Static-AAD)
{% hint style="info" %}
Este extremo requiere que esté configurada la conexión del tenant de Entra
{% endhint %}
Como arriba, pero el dispositivo también debe existir en Entra ID. Prefiera esto frente a un desafío estático simple siempre que el dispositivo esté unido a Entra. Requiere la conexión del tenant de Entra. [Más información](https://docs.scepman.com/scepman-configuration/application-settings/scep-endpoints/staticaad-validation).
La misma configuración que **Desafío estático**.
### Conexión del tenant de Entra
{% hint style="info" %}
Opcional, pero necesario para **Validación de Intune** y **Validación de Static AAD** extremos.
{% endhint %}
Controla cómo SCEPman lee los objetos de dispositivo y de usuario de su tenant de Entra ID. Esto es lo que hace que los orígenes de validación de Intune y Entra estén disponibles. Mientras esté desactivado, esos orígenes no se pueden activar.
{% tabs %}
{% tab title="Consentimiento de administrador (recomendado)" %}
Concede a nuestra aplicación multitenant acceso de lectura en un solo flujo de consentimiento. Es la vía más rápida, y mantenemos actualizado el conjunto de permisos a medida que SCEPman evoluciona.
Requiere que un Administrador global lo apruebe una vez.
Tres pasos completan la conexión:
{% stepper %}
{% step %}
### **Confirme el tenant**
Inicie sesión en Entra ID. Obtenemos el tenant de ese inicio de sesión y le mostramos qué directorio es, para que no dé su consentimiento en el equivocado.
No necesita dar su consentimiento en nombre de su organización.
Este consentimiento añadirá la **SCEPman as a Service (xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx)** aplicación empresarial a su entorno de Entra.
{% endstep %}
{% step %}
### **Conceder consentimiento de administrador**
Abre la pantalla de consentimiento de Microsoft. Debe aprobarlo un Administrador global; si usted no es esa persona, envíele el enlace de consentimiento de esta página.
Esto concederá a la **SCEPman as a Service** aplicación empresarial SCEPman as a Service los permisos necesarios.
{% endstep %}
{% step %}
### **Probar la conexión**
Lee un objeto de dispositivo para demostrar que los permisos funcionan antes de confiar en ellos.
{% endstep %}
{% endstepper %}
{% endtab %}
{% tab title="Su propio registro de aplicación" %}
Use un registro de aplicación que usted cree y controle. Elija esta opción cuando la política prohíba aplicaciones multitenant de terceros.
Necesita el ID del tenant, el ID de cliente y un secreto de cliente.
Conceda los siguientes **aplicación** permisos y concédales consentimiento de administrador:
| API | Permiso | Propósito |
| ----------------------- | ----------------------------------------- | ----------------------------------------------- |
| Microsoft Graph | `Directory.Read.All` | Leer datos del directorio |
| Microsoft Graph | `DeviceManagementManagedDevices.Read.All` | Leer dispositivos de Intune |
| Microsoft Graph | `DeviceManagementConfiguration.Read.All` | Leer la configuración de dispositivos de Intune |
| API de Microsoft Intune | `scep_challenge_provider` | Validación del desafío SCEP |
| {% endtab %} | | |
| {% endtabs %} | | |
### Depuración remota
Activa el seguimiento detallado de solicitudes para nuestro equipo de soporte. Está desactivado de forma predeterminada. Dado que los seguimientos pueden contener identificadores de dispositivo, el seguimiento se desactiva automáticamente en la fecha especificada.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.radiusaas.com/es/portal-de-administracion/scepman-saas/configuracion.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.