> For the complete documentation index, see [llms.txt](https://docs.radiusaas.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.radiusaas.com/fr/configuration/access-point-setup/radsec-available/meraki.md).
# Meraki
{% hint style="info" %}
Pour utiliser la fonctionnalité RadSec sur vos points d’accès Meraki, la version du firmware **MR 30.X** ou ultérieure est requise.
{% endhint %}
{% hint style="warning" %}
Conservez l’autorité de certification existante (Cisco Meraki Keeper PKI) pour les déploiements RadSec, plutôt que de migrer vers le nouveau [PureCA](https://documentation.meraki.com/Wireless/Design_and_Configure/Architecture_and_Best_Practices/Cisco_Keeper_to_PureCA_Migration_Strategy) service.\
\
**Rationale**: Les certificats générés par PureCA ne peuvent être utilisés que par des réseaux exécutant la version du firmware MR 33.1.2 ou supérieure. Le firmware MR 33.1.2 est actuellement classé en bêta. - 08/09/2026.
{% endhint %}
## Préparer les certificats
{% hint style="warning" %}
La plateforme Meraki ne vous permet pas de générer des certificats client RadSec à partir de l’AC de votre choix. À la place, vous devez utiliser l’AC intégrée de Meraki **d’organisation** qui est unique à votre organisation Meraki.
{% endhint %}
Téléchargez le certificat racine de l’AC qui a émis votre **certificat serveur RADIUS** comme décrit [ici](/fr/portail-dadministration/settings/settings-server.md#download). Vous devrez le téléverser plus tard dans votre console Meraki.
## Configuration Meraki
{% hint style="info" %}
Les paramètres ci-dessous sont nécessaires pour établir une connexion RadSec fonctionnelle avec notre service. Configurez tous les autres paramètres selon vos préférences.
{% endhint %}
{% hint style="danger" %}
Veillez à **désactiver la vérification de révocation OCSP du certificat client RadSec** comme décrit à l’étape 7 de ce guide.
{% endhint %}
{% stepper %}
{% step %}
### Accédez à votre tableau de bord Meraki
Dans votre tableau de bord, sélectionnez **Sans fil > Contrôle d’accès** et vérifiez que vous avez basculé vers la **nouvelle version de l’interface** de la page Contrôle d’accès :
{% endstep %}
{% step %}
### Configurer le serveur RADIUS dans votre SSID
Sélectionnez le **SSID** que vous souhaitez configurer pour l’authentification RADIUS (ou accédez à **Sans fil > Configurer > SSID** pour créer d’abord un nouveau SSID).
Dans la **section Sécurité** de votre SSID, sélectionnez **Entreprise avec** et dans le menu déroulant **mon serveur RADIUS :**
Sous **RADIUS**, cliquez sur **Ajouter un serveur**. Configurez l’ **IP d’hôte ou FQDN** pour qu’il corresponde à l’adresse IP ou au nom DNS de votre [point de terminaison du service RadSec](/fr/portail-dadministration/settings/settings-server.md#properties), définissez le **Port** sur 2083 et définissez le **Secret** sur "radsec" et activez la case **RadSec** à cocher.
{% endstep %}
{% step %}
### Configurer les délais d’expiration EAP
Configurez **les paramètres et délais d’expiration EAP** selon [ce](/fr/autre/faqs/general.md#timers-and-timeouts) guide de référence en allant dans **Sans fil** > **RADIUS** > **> Paramètres RADIUS avancés.** Une fois configuré, cela devrait ressembler à la capture d’écran ci-dessous. Cliquez sur **Enregistrer** pour appliquer les paramètres.
{% endstep %}
{% step %}
### Ajouter un certificat serveur RadSec
Pour téléverser et générer les certificats requis qui rendent la connexion RadSec fonctionnelle, accédez à **Organisation > Certificats > RADSEC**.
Dans le tableau supérieur, cliquez sur **Téléverser le certificat** et fournissez le certificat racine de l’AC qui a signé votre [**certificat serveur RADIUS**](/fr/portail-dadministration/settings/settings-server.md#server-certificates), que vous devriez déjà avoir téléchargé à cette [étape](#prepare-certificates). Vos points d’accès Meraki font désormais confiance à votre serveur RADIUS.
{% tabs %}
{% tab title="En utilisant l’AC client RADIUSaaS" %}
{% endtab %}
{% tab title="En utilisant SCEPman ou une autre AC" %}
{% endtab %}
{% endtabs %}
{% endstep %}
{% step %}
### Créer un certificat client RadSec
{% tabs %}
{% tab title="Keeper" %}
Sous **certificats d’appareil RadSec**, créez d’abord une **d’organisation** en cliquant sur **Générer une AC**. Cette AC est unique à votre organisation Meraki.\
La plateforme Meraki générera désormais automatiquement des certificats client RadSec pour tous vos points d’accès, signés par cette AC. La durée de vie du certificat est très longue (> 50 ans), c’est-à-dire que vous n’avez pas à vous soucier de leur renouvellement.
Téléchargez le certificat CA racine de votre **d’organisation** de votre système Meraki en cliquant sur **Télécharger l’AC**.
{% endtab %}
{% tab title="Certificats RadSec PureCA" %}
{% hint style="info" %}
PureCA est actuellement en bêta.
{% endhint %}
Après avoir téléchargé la chaîne de certificats, vous devrez la découper et téléverser chaque certificat de la chaîne séparément vers RADIUSaaS > Certificats de confiance, en commençant par la racine.
Vous pouvez utiliser PowerShell pour découper la chaîne en 5 certificats. Par exemple, le script suivant découpera la chaîne téléchargée et enregistrera chaque fichier séparément en utilisant le commonName du certificat comme nom de fichier.
{% code overflow="wrap" %}
```powershell
$c=[regex]::Matches((Get-Content .\chain.pem -Raw),'(?s)-----BEGIN CERTIFICATE-----.*?-----END CERTIFICATE-----').Value | % { [Security.Cryptography.X509Certificates.X509Certificate2]::new([Text.Encoding]::ASCII.GetBytes($_)) }; $ord=[Collections.ArrayList]@(); $seen=@{}; $cur=$c | ? { $_.Subject -eq $_.Issuer } | Select -First 1; while($cur){ [void]$ord.Add($cur); $seen[$cur.Thumbprint]=1; $cur=$c | ? { $_.Issuer -eq $ord[-1].Subject -and -not $seen[$_.Thumbprint] } | Select -First 1 }; $c | ? { -not $seen[$_.Thumbprint] } | % { [void]$ord.Add($_) }; $i=0; $ord | % { $cn=($_.GetNameInfo('SimpleName',$false) -replace '[\\/:*?"<>|]','_'); $f=".\{0:d2}-{1}.pem" -f $i++,$cn; Set-Content $f ("-----BEGIN CERTIFICATE-----`n"+[Convert]::ToBase64String($_.RawData,'InsertLineBreaks')+"`n-----END CERTIFICATE-----") -Encoding ascii; "$f subject=$($_.Subject) issuer=$($_.Issuer)" }
```
{% endcode %}
Le script ci-dessus produira la structure de certificats suivante.
```
00-Cisco Meraki Dashboard Root CA.pem
└─ 01-Cisco Meraki Dashboard Cluster SubCA.pem
└─ 02-Meraki.com Cluster CA.pem
└─ 03-1608009.pem (votre AC d’organisation)
└─ 04-radsec-1608009.pem (émet les certificats client RadSec)
```
{% endtab %}
{% endtabs %}
{% hint style="warning" %}
Vous ne pourrez pas téléverser dans Meraki des certificats client RadSec d’une autre AC. À la place, l’AC d’organisation, unique à votre organisation, fournira à tous vos points d’accès des certificats adaptés.
{% endhint %}
{% endstep %}
{% step %}
### Faire confiance à l’AC d’organisation dans RADIUSaaS
Maintenant, téléversez le certificat d’AC téléchargé vers vos [Certificats de confiance dans votre console web RADIUSaaS](/fr/portail-dadministration/settings/trusted-roots.md#add) et sélectionnez **RadSec** sous **Utiliser pour**.
{% hint style="info" %}
Si votre PKI comporte une hiérarchie à plusieurs niveaux (AC racine, AC intermédiaire, AC émettrice), veillez à les téléverser toutes dans le magasin Certificats de confiance de RADIUSaaS.
{% endhint %}
{% endstep %}
{% step %}
### Désactiver la vérification de révocation pour les certificats RadSec
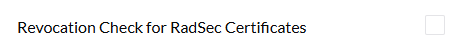
Enfin, désactivez [la vérification de révocation pour les certificats client RadSec](/fr/portail-dadministration/settings/settings-server.md#verification-check-for-radsec-certificates) sur votre instance RADIUSaaS (cela n’a pas d’impact négatif sur la sécurité, car l’AC d’organisation Meraki ne permet pas de révoquer les certificats client RadSec). Par conséquent, accédez à votre instance RADIUSaaS puis à **Paramètres > Paramètres du serveur** et désactivez la case à cocher **Vérification des certificats RadSec**.
{% endstep %}
{% step %}
### Tester la configuration
Pour tester le bon fonctionnement de la configuration, vous pouvez ajouter un utilisateur dans votre [portail](/fr/portail-dadministration/utilisateurs/users.md#add-a-new-user) et utiliser la fonction de test Meraki.
{% endstep %}
{% endstepper %}
### Références
Lien vers la documentation Meraki sur la configuration RadSec :
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.
Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:
```
GET https://docs.radiusaas.com/fr/configuration/access-point-setup/radsec-available/meraki.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.