> For the complete documentation index, see [llms.txt](https://docs.radiusaas.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.radiusaas.com/fr/portail-dadministration/acces-et-regles/rules/general-structure.md).
# Structure générale
Les règles permettent d'appliquer des restrictions supplémentaires
## Collection de règles
{% hint style="info" %}
Nous recommandons de fournir des noms descriptifs à vos règles, car cela permettra de les identifier clairement dans Insight [journaux](/fr/portail-dadministration/insights/log.md).
{% endhint %}
Chaque règle peut avoir un **Nom, description** et est spécifiée pour un type d'authentification spécifique.\
Actuellement, vous pouvez définir une règle pour **Wi-Fi**, **LAN** et **VPN**. En outre, vous pouvez **Activer** ou **Désactiver** chaque règle.
L'onglet Règles répertorie chaque règle configurée, sa position, son type (Wi-Fi, LAN, VPN ou Autorisation générique), son **nom** et **description**, la **méthode d'authentification** qu'elle accepte, les **filtres** qu'elle applique, ce qu'elle **accorde**, et si elle est activée.
## Création d'une règle
En cliquant sur **Ajouter une règle** vous permet de choisir un support : Autorisation générique, Wi‑Fi, LAN ou VPN.
En choisissant **Wi-Fi**, **LAN** ou **VPN** ouvre un assistant guidé en quatre étapes. Un résumé en direct « en termes simples » en bas de la boîte de dialogue reformule la règle en langage simple au fur et à mesure de sa création, par exemple :
> **EN TERMES SIMPLES**
>
> Une requête Wi‑Fi s'authentifiant uniquement par certificat depuis CN=SCEPman-SaaS-CA,O=Contoso correspondant à l'objet du certificat (DN) et dont la correspondance est OU=Printers se voit attribuer le VLAN 16 (statique).
Les étapes suivantes montrent l'éditeur de règles avec un exemple simple de la description ci-dessus :
{% stepper %}
{% step %}
### Identité
Juste un **Nom**, un(e) facultatif(ve) **Description**, et un interrupteur d'activation/désactivation. Le support et la méthode d'authentification sont configurés aux étapes suivantes, donc le nom doit seulement décrire l'intention, par ex. « Accès Wi‑Fi d'entreprise » plutôt que d'encoder le SSID ou le VLAN dans le nom.
{% endstep %}
{% step %}
### Qui peut s'authentifier (méthodes d'authentification)
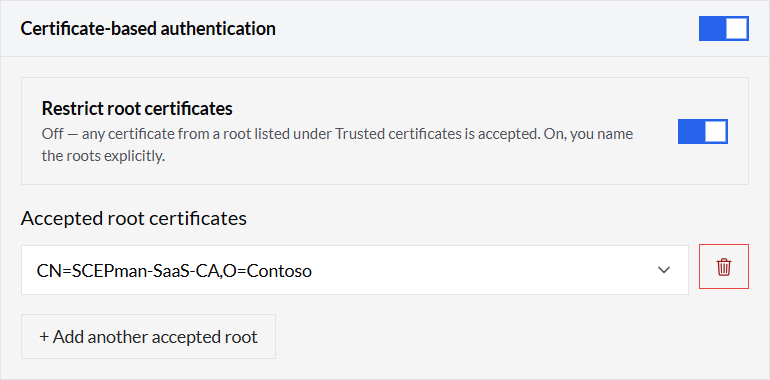
Activez l'authentification par certificat et/ou par nom d'utilisateur/mot de passe ; au moins une doit être activée. L'activation des certificats révèle un **Restreindre les certificats racines** interrupteur, qui restreint la règle à des racines de confiance spécifiques au lieu d'accepter tout certificat approuvé par la plateforme.
{% endstep %}
{% step %}
### Où elle s'applique (filtres)
Les filtres réduisent le champ d'application de la règle et sont combinés avec AND, ce qui signifie qu'une requête doit satisfaire chaque filtre répertorié ; laisser cette étape vide signifie que la règle s'applique partout. Les filtres proposés dépendent du support, et chaque filtre peut prendre des valeurs individuelles ou faire référence à un Groupe réutilisable. Voir les sections Wi‑Fi, LAN et VPN ci-dessous pour les filtres spécifiques proposés par chaque support et un exemple détaillé.
{% endstep %}
{% step %}
### Ce qu'elle accorde (affectations)
Définit l'accès renvoyé lorsque la règle correspond : un VLAN et/ou des attributs RADIUS supplémentaires, chacun étant soit **Statique** (une valeur fixe) ou **Dynamique**. L'affectation dynamique lit une valeur du certificat, depuis son émetteur, son SAN, son DN ou une extension personnalisée, lui applique une expression régulière et mappe le résultat à la valeur accordée. Ce même mécanisme d'expression régulière est également utilisé pour les filtres d'attributs de certificat à l'étape 3. Vous pouvez également définir ce qui se passe si aucun motif ne correspond : rejeter la requête ou revenir à une valeur par défaut.
{% endstep %}
{% endstepper %}
***
## Méthodes d'authentification
Les méthodes d'authentification que vous pouvez définir dans « Qui peut s'authentifier » restreignent le support technique que doit utiliser une authentification pour être acceptée.
#### Authentification basée sur certificat
Vous pouvez soit activer uniquement la CBA pour correspondre à toutes ces authentifications, soit restreindre davantage les authentifications aux certificats signés par des AC spécifiques.
{% hint style="info" %}
Vous pouvez restreindre davantage la CBA à l'aide de filtres pour correspondre à l'émetteur, au SAN, au DN ou aux extensions du certificat utilisé.
{% endhint %}
#### Authentification par nom d'utilisateur/mot de passe
Activez cette méthode pour autoriser les authentifications qui n'utilisent pas l'authentification basée sur certificat.
{% hint style="info" %}
Vous pouvez restreindre davantage l'authentification par nom d'utilisateur/mot de passe à l'aide de filtres pour correspondre aux noms d'utilisateur ou aux propriétaires.
{% endhint %}
***
## Filtres
Les filtres peuvent être utilisés pour créer des règles granulaires qui ne correspondent que dans certaines circonstances. Plusieurs filtres sont disponibles et peuvent être utilisés dans différentes situations :
#### Disponibles pour toutes les règles
* IP clients
* Attributs de certificat
* Nom d'utilisateur/mot de passe
* ID Intune
#### Disponibles pour certaines règles
* SSID (règles Wi‑Fi)
* Adresses MAC des commutateurs (règles LAN)
* Identifiants NAS (règles VPN)
* IP NAS (règles VPN)
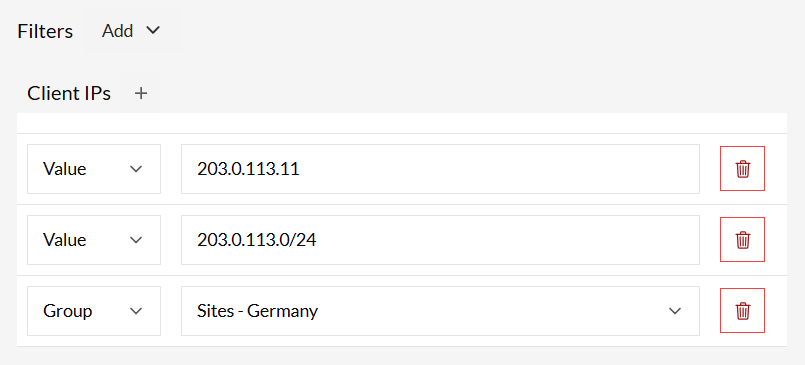
### IP clients
Utilisez le filtre IP clients pour faire correspondre une règle à l'adresse IP WAN des authentifications. Vous pouvez utiliser des adresses uniques, des CIDR ou un groupe défini.
### Attributs de certificat
Utilisez ce type de filtre pour faire correspondre une règle uniquement si un certificat client présenté contient les informations requises. Vous pouvez filtrer selon les attributs suivants :
* Émetteur
* SAN (nom alternatif du sujet)
* DN (nom distinctif)
* Extension
#### Exemples :
* Utilisez un filtre SAN `.*-ext@contoso\\.com$` pour correspondre à `john.smith-ext@contoso.com` → certificat d'identité de prestataire, VLAN 10.
* Utilisez un DN `OU=Printers` pour faire correspondre le sujet `CN=PRINTER07,OU=Printers,O=Contoso` → attribuer le VLAN 16 (imprimantes).
* Utilisez un DN `OU=Finance` pour faire correspondre le sujet `CN=jdoe,OU=Finance,O=Contoso` → VLAN 30 (Finance).
* Utilisez un filtre SAN `^platform:windows$` pour correspondre à des plateformes spécifiques. Utilisez un SAN URI avec la valeur `platform:windows` pour faire correspondre cela.
{% hint style="info" %}
Remarque : le moteur de règles fait correspondre les valeurs en respectant la casse. `OU=Printers` ne correspondra pas à `OU=printers`
{% endhint %}
### Nom d'utilisateur/mot de passe
#### Exemples :
* Nom d’utilisateur `^ext-.*` correspond à `ext-jsmith` → VLAN 50 (prestataire)
* Propriétaire `IT-AssetPool` correspond à la balise d'appareil partagée/kiosk → Filter-Id `kiosk-acl`
### SSID
{% hint style="info" %}
Ce type de filtre est uniquement disponible pour les règles Wi‑Fi
{% endhint %}
Pour filtrer les SSID, vous pouvez choisir de faire correspondre un SSID unique par entrée ou d'ajouter un groupe défini de SSID.
### Adresses MAC des commutateurs
{% hint style="info" %}
Ce type de filtre est uniquement disponible pour les règles LAN
{% endhint %}
Pour filtrer les adresses MAC des commutateurs, vous pouvez choisir de faire correspondre une adresse unique par entrée ou d'ajouter un groupe défini d'adresses MAC de commutateurs.
### Identifiants NAS
{% hint style="info" %}
Ce type de filtre est uniquement disponible pour les règles VPN
{% endhint %}
Comme pour les autres filtres, vous pouvez choisir de faire correspondre un identifiant NAS unique par entrée ou d'ajouter un groupe défini d'identifiants NAS.
### IP NAS
{% hint style="info" %}
Ce type de filtre est uniquement disponible pour les règles VPN
{% endhint %}
Comme pour les autres filtres, vous pouvez choisir de faire correspondre une IP NAS unique par entrée ou d'ajouter un groupe défini d'IP NAS.
### ID Intune
Il s'agit d'un filtre historique. Si vos clients s'authentifient avec des certificats que vos clients ont reçus lors de l'AAD-Join, vous souhaitez filtrer selon votre ID de Tenant Intune.
Si vous avez saisi vos ID de Tenant comme décrit [ici](https://docs.radiusaas.com/admin-portal/settings/trusted-roots#intune-id), le comportement par défaut de RADIUSaaS est que seules les machines présentant un certificat avec l'extension OID **1.2.840.113556.5.14** et une valeur autorisée pour l'ID de Tenant auront accès au réseau. Avec le moteur de règles, vous avez désormais la possibilité de restreindre davantage l'accès à des ID Intune spécifiques pour une règle donnée ou d'ignorer l'extension du certificat. Cela vous permet d'avoir une configuration multi-déploiement, où certains clients sont livrés avec des certificats fournissant l'OID correspondant et d'autres non.
***
## Affectations
Si une authentification est valide et correspond à une règle, le paquet Access-Accept renvoyé peut contenir des informations spécifiques pour donner des instructions supplémentaires à l'authentificateur.
### VLAN
Un ID de VLAN peut être attribué de manière statique, ce qui signifie que toutes les authentifications correspondantes recevront cet ID de VLAN, ou de manière dynamique en extrayant la valeur souhaitée soit d'un attribut de certificat, soit du nom d'utilisateur/propriétaire.
#### Par sujet du certificat (DN)
* Vous pouvez également attribuer des ID de VLAN en fonction des propriétés du nom du sujet de votre certificat
* Indiquez donc dans quelle propriété l'ID de VLAN est stocké
* Ensuite, configurez la chaîne qui précède l'ID de VLAN
* L'ID de VLAN n'a pas besoin d'avoir un préfixe. Cependant, l'utilisation d'un préfixe peut être requise si votre nom de sujet porte le même attribut plus d'une fois (par ex. plusieurs CN sont assez courants).
À titre d'exemple, l'affectation suivante fera correspondre l'attribut DN du certificat client à l'aide du motif d'expression régulière `OU=vlan-(\d+)` et utilisera le premier groupe correspondant comme valeur résultante.
Pour un sujet de certificat (DN) de `CN=CLIENT01,OU=vlan-15` cela se traduit par une affectation de VLAN de **15**.
#### Par extension de certificat
{% hint style="info" %}
Actuellement, l'ajout d'extensions de certificat personnalisées aux profils SCEP n'est pas pris en charge dans de nombreux systèmes MDM, notamment Microsoft Intune et JAMF.
Nous recommandons donc d'utiliser plutôt le sujet du certificat pour ajouter une affectation de VLAN.
{% endhint %}
* Sélectionnez l'une de vos extensions de certificat créées
* Choisissez un motif d'expression régulière pour obtenir la valeur souhaitée
### Attributs
Les attributs de retour RADIUS permettent aux administrateurs réseau de définir des paramètres spécifiques pour des utilisateurs ou des groupes individuels.
Par exemple,
* Pour la configuration du profil utilisateur, un attribut peut spécifier la durée maximale de session, les services autorisés (comme VPN ou Wi‑Fi) et la méthode d'attribution d'adresse IP.
* Pour l'attribution dynamique d'adresses IP, un attribut peut indiquer que l'utilisateur doit recevoir une adresse IP statique ou utiliser DHCP pour une attribution dynamique.
* Pour le contrôle d'accès et l'autorisation, un attribut détermine le niveau d'accès de l'utilisateur (par ex. invité, employé, administrateur) et les éventuelles restrictions (par ex. limites de temps).
* Pour la gestion de session, un attribut peut spécifier le délai d'expiration de session (durée pendant laquelle l'utilisateur peut rester connecté), le délai d'inactivité (déconnexion après inactivité) et le nombre maximal de connexions simultanées.
* Pour la qualité de service (QoS), un attribut peut prioriser le trafic voix par rapport au trafic de données pour un utilisateur spécifique.
Les fournisseurs peuvent créer leurs propres attributs personnalisés (attributs spécifiques au fournisseur ou VSA). Ceux-ci offrent des fonctionnalités supplémentaires au-delà des attributs standard de l'IETF. Les VSA sont encapsulés dans l'attribut standard 26.
De la même manière que pour les affectations de VLAN, les attributs peuvent être renvoyés de manière statique ou dynamique.
Vous pouvez choisir parmi différents attributs de retour et les étendre dans le catalogue d'attributs :
{% content-ref url="/pages/9fd273b0c67bdc7d043b21e1a4662ff2eeb35a73" %}
[Catalogue d'attributs](/fr/portail-dadministration/acces-et-regles/rules/catalogue-dattributs.md)
{% endcontent-ref %}
#### Exemple :
Attribuez dynamiquement la valeur du RDN L du certificat à l'attribut de retour Filter-Id
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.radiusaas.com/fr/portail-dadministration/acces-et-regles/rules/general-structure.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.