

FortiNet
証明書を準備する
有効な RadSec 接続を確立するには、アクセス ポイントが次を信頼している必要があります RADIUS Server Certificate また、RADIUS サーバーは次を信頼している必要があります RadSec クライアント証明書。これを実現するには、
アクティブな RADIUS Server Certificate 次のように こちら.
次を作成します RadSec クライアント証明書 WAPs(FortiGate により一元管理)向けに使用します。 SCEPman Certificate Masterを使用している場合、その手順は次に説明されています こちら。FortiGate は PKCS#12 形式を RadSec クライアント証明書として受け付けます。
あなたの RadSec クライアント証明書 の有効期限を監視し、サービス中断を防ぐために期限内に更新してください。
を発行した CA のルート証明書を追加します RadSec クライアント証明書 で説明されているように RADIUS インスタンスへ こちら を選択し RadSec の下の 用途。 万一その RadSec クライアント証明書 が SCEPman によって発行されており、クライアント認証用に SCEPman Root CA をすでに信頼している場合は、信頼済みの SCEPman Root CA 証明書を編集し、 両方 の下の 用途.
FortiGate の設定
UI 経由
FortiGate の UI で RadSec を設定するには、以下の手順に従ってください。
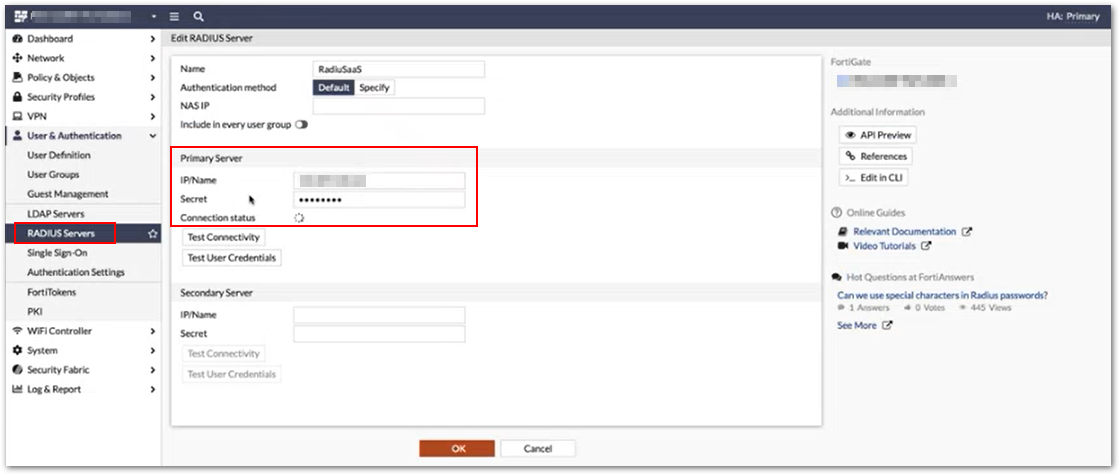
新しい RADIUS Server を作成し、 RadSec サーバーの IP アドレス の下の IP/Nameの IP アドレスまたは DNS 名のいずれかを選択します。 共有秘密を追加し、"radsec" を使用します。
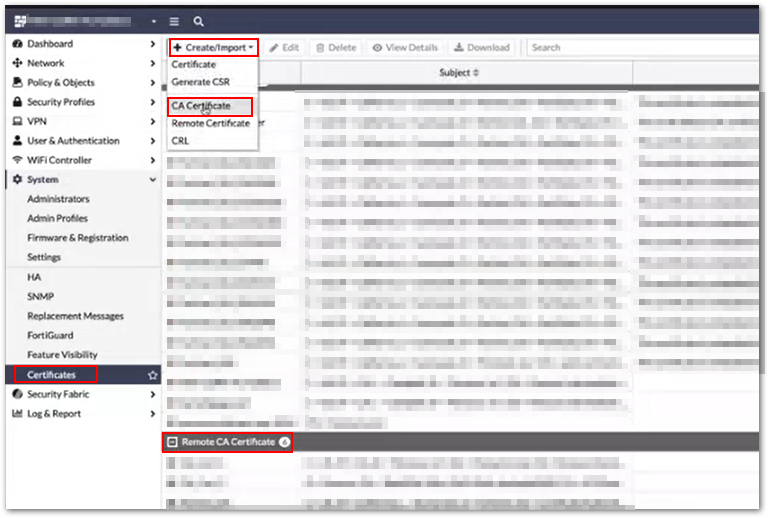
をインポートします RADIUS Server 証明書のルート CA を FortiGate に 証明書 の下の System > Certificates > Import > CA Certificate。インポートされたルート CA は Remote CA Certificate.
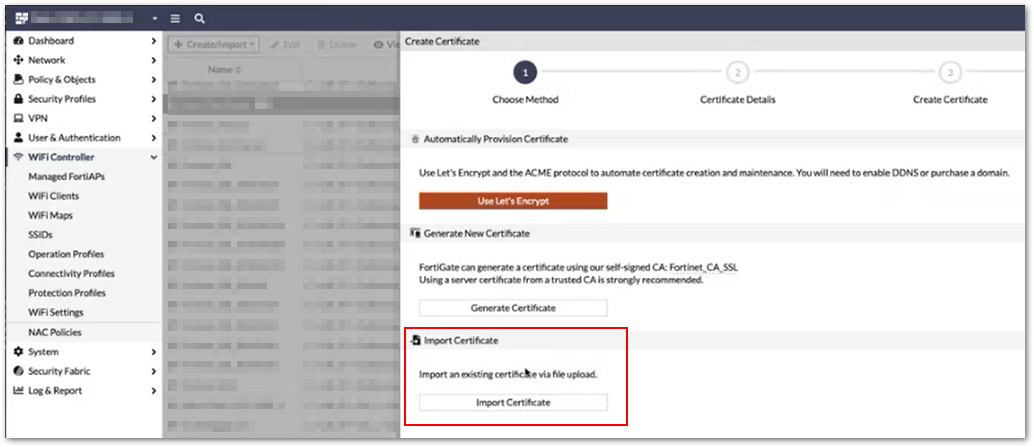
をインポートします RadSec クライアント証明書 として FortiGate 上に System > Certificates > Import > Certificate.
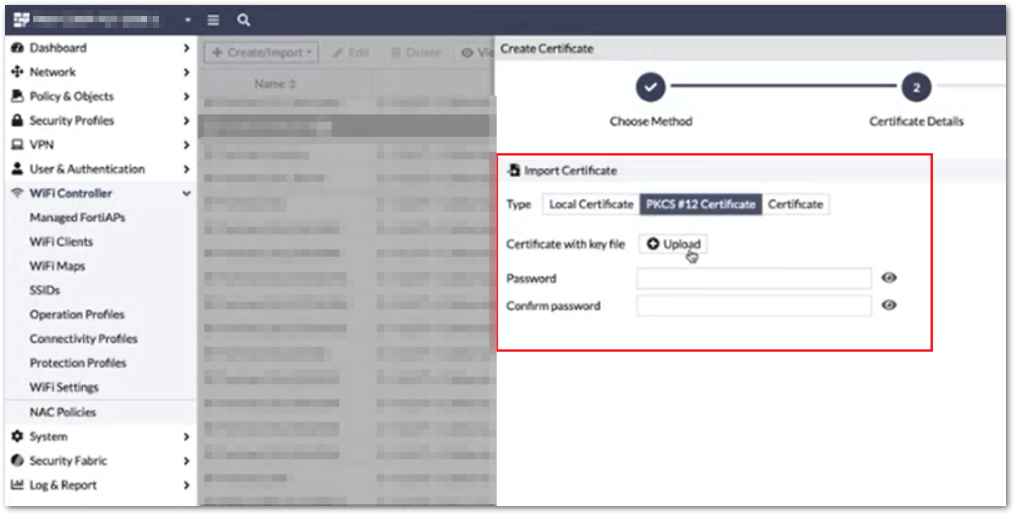
の下で表示されます。FortiGate の RADIUS サーバー設定を変更して、これを RadSec クライアント証明書として使用します。
有効な場合は、 server-identity-check を FortiGate の RADIUS サーバー設定で無効にしてください。
コマンドライン経由
コマンドラインを使用して FortiGate で RadSec を設定するには、以下の手順を使用してください。
RADIUS サーバーの設定
WiFi SSID の設定
参考資料
RadSec 設定に関する FortiGate のドキュメントへのリンク: https://docs.fortinet.com/document/fortigate/7.6.0/administration-guide/729374/configuring-a-radsec-client
最終更新
役に立ちましたか?