> For the complete documentation index, see [llms.txt](https://docs.radiusaas.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.radiusaas.com/pt/configuracao/access-point-setup/radsec-available/meraki.md).
# Meraki
{% hint style="info" %}
Para usar o recurso RadSec nos seus APs da Meraki, a versão do firmware **MR 30.X** ou posterior é necessária.
{% endhint %}
### Aviso crítico para todos os clientes Meraki
{% hint style="warning" %}
A Meraki está a mover os certificados de dispositivo RadSec da CA da Organização Keeper para a sua nova [serviço PureCA](https://documentation.meraki.com/Wireless/Design_and_Configure/Architecture_and_Best_Practices/Cisco_Keeper_to_PureCA_Migration_Strategy). Assim que um ponto de acesso apresentar um certificado emitido pelo PureCA, o RADIUSaaS rejeita a sua ligação RadSec, a menos que a cadeia PureCA seja confiável, e a autenticação falha.
A Meraki lista o MR 33.1.2 como o firmware mínimo para o PureCA. No entanto, vimos pontos de acesso em versões anteriores de firmware apresentarem certificados PureCA, pelo que a versão do firmware não é um indicador fiável de se é afetado.
Para prevenir ou corrigir isto, carregue a cadeia completa PureCA para os seus Certificados confiáveis do RADIUSaaS com **Usar para** definido como **RadSec**, conforme descrito em [certificados PureCA do RadSec](https://docs.radiusaas.com/configuration/access-point-setup/radsec-available/meraki#radsec-pureca-certificates). Mantenha também confiável a sua CA Keeper existente. Confiar nas duas em paralelo é totalmente suportado e permite que os pontos de acesso se liguem independentemente da CA que emitiu o respetivo certificado.
Para questões sobre que CA ou firmware os seus pontos de acesso usam, ou sobre a própria migração, contacte o suporte da Meraki.
\
*Última atualização: 14 de outubro de 2026*
{% endhint %}
## Preparar certificados
{% hint style="warning" %}
A plataforma Meraki não permite gerar certificados de cliente RadSec a partir de uma CA à sua escolha. Em vez disso, tem de usar a CA incorporada da Meraki **CA da Organização** que é exclusiva da sua Organização Meraki.
{% endhint %}
Transfira o certificado raiz da CA que emitiu o seu ativo **Certificado do servidor RADIUS** conforme descrito [aqui](/pt/portal-de-administracao/settings/settings-server.md#download). Terá de o carregar para a sua consola Meraki mais tarde.
## Configuração da Meraki
{% hint style="info" %}
As definições abaixo são as necessárias para estabelecer uma ligação RadSec funcional com o nosso serviço. Configure quaisquer outras definições à sua discrição.
{% endhint %}
{% hint style="danger" %}
Certifique-se de **desativar a verificação de revogação OCSP do certificado de cliente RadSec** conforme descrito no passo 7 deste guia.
{% endhint %}
{% stepper %}
{% step %}
### Navegue até ao seu Dashboard Meraki
No seu Dashboard, selecione **Wireless > Controlo de acesso** e certifique-se de que mudou para a **nova versão da IU** do site de Controlo de acesso:
{% endstep %}
{% step %}
### Configure o servidor RADIUS no seu SSID
Selecione o **SSID** que pretende configurar para autenticação RADIUS (ou navegue até **Wireless > Configurar > SSIDs** para criar primeiro um novo SSID).
Na **Segurança** secção do seu SSID, selecione **Enterprise com** e, no menu suspenso, **meu servidor RADIUS:**
Em **RADIUS**, clique em **Adicionar servidor**. Configure o **IP do anfitrião ou FQDN** para corresponder ao endereço IP ou ao nome DNS do seu [ponto final do serviço RadSec](/pt/portal-de-administracao/settings/settings-server.md#properties), defina a **Porta** para 2083 e defina o **Segredo** valor como "radsec" e ative a **RadSec** caixa de seleção.
{% endstep %}
{% step %}
### Configurar tempos limite EAP
Configure **parâmetros e tempos limite EAP** de acordo com [este](/pt/outro/faqs/general.md#timers-and-timeouts) guia de referência indo para **Wireless** > **RADIUS** > **Definições avançadas de RADIUS.** Depois de configurado, deverá parecer-se com a captura de ecrã abaixo. Clique em **Guardar** para aplicar as definições.
{% endstep %}
{% step %}
### Adicionar certificado do servidor RadSec
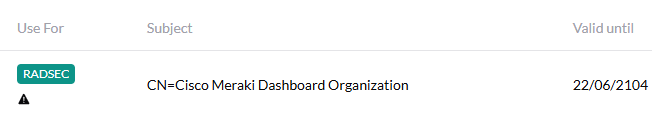
Para carregar e gerar os certificados necessários para tornar a ligação RadSec funcional, navegue até **Organização > Certificados > RADSEC**.
Na tabela superior, clique em **Carregar certificado** e forneça o certificado raiz da CA que assinou o seu [**Certificado do servidor RADIUS**](/pt/portal-de-administracao/settings/settings-server.md#server-certificates), que já deve ter transferido neste [passo](#prepare-certificates). Os seus APs da Meraki agora confiam no seu servidor RADIUS.
{% tabs %}
{% tab title="Usando a CA do cliente RADIUSaaS" %}
{% endtab %}
{% tab title="Usando SCEPman ou outra CA" %}
{% endtab %}
{% endtabs %}
{% endstep %}
{% step %}
### Criar certificado de cliente RadSec
{% tabs %}
{% tab title="Keeper" %}
Em **certificados de dispositivo RadSec**, primeiro crie uma **CA da Organização** clicando em **Gerar CA**. Esta CA é exclusiva da sua Organização Meraki.\
A plataforma Meraki irá agora gerar automaticamente certificados de cliente RadSec para todos os seus APs assinados por esta CA. A vida útil do certificado é muito longa (> 50 anos), ou seja, não tem de se preocupar em renová-los.
Transfira o certificado da CA raiz da sua **CA da Organização** do seu sistema Meraki clicando em **Transferir CA**.
{% endtab %}
{% tab title="certificados PureCA do RadSec" %}
{% hint style="info" %}
O PureCA está atualmente em beta.
{% endhint %}
Depois de transferir a cadeia de certificados, terá de a dividir e carregar cada certificado da cadeia separadamente para RADIUSaaS > Certificados confiáveis, começando pela raiz.
Pode usar o PowerShell para dividir a cadeia em 5 certificados. Por exemplo, o seguinte script dividirá a cadeia transferida e guardará cada ficheiro separadamente usando o commonName do certificado como nome do ficheiro.
{% code overflow="wrap" %}
```powershell
$c=[regex]::Matches((Get-Content .\chain.pem -Raw),'(?s)-----BEGIN CERTIFICATE-----.*?-----END CERTIFICATE-----').Value | % { [Security.Cryptography.X509Certificates.X509Certificate2]::new([Text.Encoding]::ASCII.GetBytes($_)) }; $ord=[Collections.ArrayList]@(); $seen=@{}; $cur=$c | ? { $_.Subject -eq $_.Issuer } | Select -First 1; while($cur){ [void]$ord.Add($cur); $seen[$cur.Thumbprint]=1; $cur=$c | ? { $_.Issuer -eq $ord[-1].Subject -and -not $seen[$_.Thumbprint] } | Select -First 1 }; $c | ? { -not $seen[$_.Thumbprint] } | % { [void]$ord.Add($_) }; $i=0; $ord | % { $cn=($_.GetNameInfo('SimpleName',$false) -replace '[\\/:*?"<>|]','_'); $f=".\{0:d2}-{1}.pem" -f $i++,$cn; Set-Content $f ("-----BEGIN CERTIFICATE-----`n"+[Convert]::ToBase64String($_.RawData,'InsertLineBreaks')+"`n-----END CERTIFICATE-----") -Encoding ascii; "$f subject=$($_.Subject) issuer=$($_.Issuer)" }
```
{% endcode %}
O script acima produzirá a seguinte estrutura de certificados.
```
00-Cisco Meraki Dashboard Root CA.pem
└─ 01-Cisco Meraki Dashboard Cluster SubCA.pem
└─ 02-Meraki.com Cluster CA.pem
└─ 03-1608009.pem (sua CA da organização)
└─ 04-radsec-1608009.pem (emite os certificados de cliente RadSec)
```
{% endtab %}
{% endtabs %}
{% hint style="warning" %}
Não conseguirá carregar certificados de cliente RadSec de outra CA com a Meraki. Em vez disso, a CA da Organização, que é exclusiva da sua organização, fornecerá a todos os seus pontos de acesso certificados adequados.
{% endhint %}
{% endstep %}
{% step %}
### Confiar na CA da Organização no RADIUSaaS
Agora, carregue o certificado da CA transferido para o seu [Certificados confiáveis na sua consola Web do RADIUSaaS](/pt/portal-de-administracao/settings/trusted-roots.md#add) e selecione **RadSec** em **Usar para**.
{% hint style="info" %}
Caso a sua PKI tenha uma hierarquia multinível (CA raiz, CA intermédia, CA emissora), certifique-se de carregar todas elas para o repositório de Certificados confiáveis do RADIUSaaS.
{% endhint %}
{% endstep %}
{% step %}
### Desativar a verificação de revogação para certificados RadSec
Por fim, desative a [verificação de revogação dos certificados de cliente RadSec](/pt/portal-de-administracao/settings/settings-server.md#verification-check-for-radsec-certificates) na sua instância RADIUSaaS (isto não afeta negativamente a segurança, uma vez que a CA da Organização Meraki não permite revogar certificados de cliente RadSec). Portanto, navegue até à sua instância RADIUSaaS e, em seguida, **Definições > Definições do servidor** e desative a caixa de seleção **Verificação dos certificados RadSec**.
{% endstep %}
{% step %}
### Testar configuração
Para testar se a configuração funciona, pode adicionar um utilizador no seu [Portal](/pt/portal-de-administracao/utilizadores/users.md#add-a-new-user) e usar a função de teste da Meraki.
{% endstep %}
{% endstepper %}
### Referências
Ligação para a documentação da Meraki sobre a configuração do RadSec:
{% code overflow="wrap" %}
```
ERRO: (0) O SSL indica o erro 20: não foi possível obter o certificado do emissor local
ERRO: (0) alerta TLS write:fatal:CA desconhecida
```
{% endcode %}
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.radiusaas.com/pt/configuracao/access-point-setup/radsec-available/meraki.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.