> For the complete documentation index, see [llms.txt](https://docs.radiusaas.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.radiusaas.com/pt/portal-de-administracao/acesso-e-regras/rules/general-structure.md).
# Estrutura geral
As regras permitem restrições adicionais
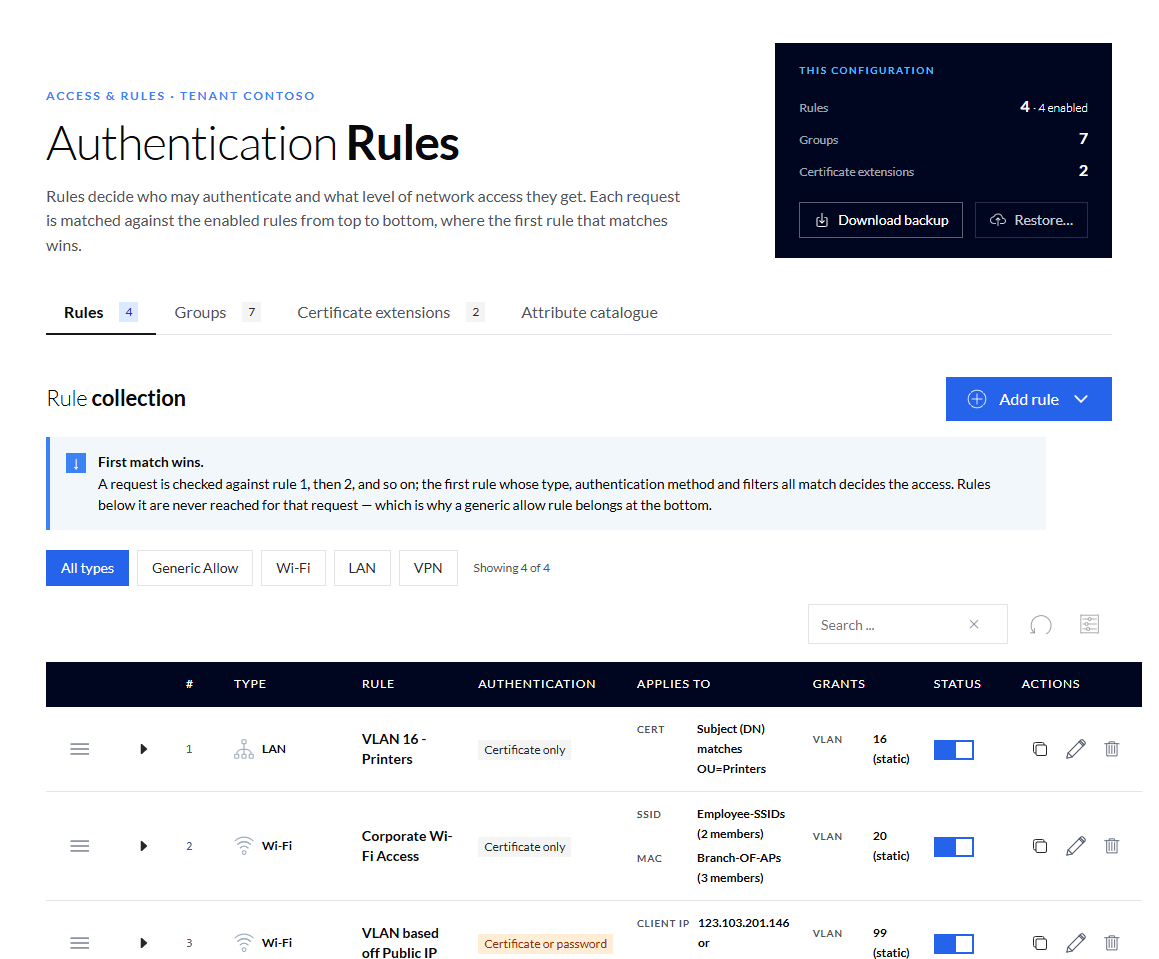
## Coleção de regras
{% hint style="info" %}
Recomendamos fornecer nomes descritivos para suas regras, pois isso permitirá que elas sejam claramente identificáveis no Insight [Registros](/pt/portal-de-administracao/insights/log.md).
{% endhint %}
Toda Regra pode ter um **Nome, Descrição** e é especificada para um tipo específico de autenticação.\
Atualmente, você pode definir uma regra para **Wi-Fi**, **LAN** e **VPN**. Além disso, você pode **Ativar** ou **Desativar** cada regra.
A aba Regras lista cada regra configurada, sua posição, seu tipo (Wi-Fi, LAN, VPN ou Permissão genérica), seu **nome** e **descrição**, o **método de autenticação** que aceita, os **filtros** aos quais se aplica, o que ela **concede**, e se ela está ativada.
## Criando uma regra
Ao clicar em **Adicionar regra** você pode escolher um meio: Permissão genérica, Wi-Fi, LAN ou VPN.
Escolher **Wi-Fi**, **LAN** ou **VPN** abre um assistente guiado de quatro etapas. Um resumo ao vivo “em palavras simples” na parte inferior da janela reformula a regra em linguagem simples à medida que ela é criada, por exemplo:
> **EM PALAVRAS SIMPLES**
>
> Uma solicitação Wi-Fi que autentica apenas com certificado de CN=SCEPman-SaaS-CA,O=Contoso correspondente a Assunto do Certificado (DN) correspondente a OU=Printers recebe VLAN 16 (estática).
As etapas a seguir mostram o editor de regras com um exemplo simples da descrição acima:
{% stepper %}
{% step %}
### Identidade
Apenas um **Nome**, uma opção de **Descrição**, e um alternador de ativação/desativação. O meio e o método de autenticação são configurados nas etapas posteriores, então o nome só precisa descrever a intenção, por exemplo, "Acesso Wi-Fi Corporativo" em vez de codificar o SSID ou a VLAN no nome.
{% endstep %}
{% step %}
### Quem pode autenticar (Métodos de autenticação)
Ative a autenticação baseada em certificado e/ou baseada em nome de usuário/senha; pelo menos uma deve estar ativada. Ativar certificados revela uma opção **Restringir certificados raiz** que restringe a regra a Raízes Confiáveis específicas em vez de aceitar qualquer certificado confiável pela plataforma.
{% endstep %}
{% step %}
### Onde se aplica (Filtros)
Os filtros restringem a regra e são combinados com AND, o que significa que uma solicitação deve satisfazer todos os filtros listados; deixar esta etapa em branco significa que a regra se aplica em todos os lugares. Os filtros disponíveis dependem do meio, e cada filtro pode receber valores individuais ou referenciar um Grupo reutilizável. Veja as seções Wi-Fi, LAN e VPN abaixo para os filtros específicos que cada meio oferece e um exemplo prático.
{% endstep %}
{% step %}
### O que ela concede (Atribuições)
Define o acesso retornado quando a regra corresponde: uma VLAN e/ou atributos RADIUS adicionais, cada um podendo ser **Estático** (um valor fixo) ou **Dinâmico**. A atribuição dinâmica lê um valor do certificado, a partir de seu Emissor, SAN, DN ou uma Extensão personalizada, aplica um padrão regex a ele e mapeia o resultado para o valor concedido. Esse mesmo mecanismo de regex também é usado para filtros de Atributo de Certificado na Etapa 3. Você também pode definir o que acontece se nenhum padrão corresponder: rejeitar a solicitação ou usar um valor padrão.
{% endstep %}
{% endstepper %}
***
## Métodos de autenticação
Os métodos de autenticação que você pode definir em "Quem pode autenticar" restringem o meio técnico que uma autenticação precisa usar para ser aceita.
#### Autenticação baseada em certificado
Você pode ativar apenas CBA para corresponder a todas essas autenticações ou limitar ainda mais as autenticações de certificados assinados por CAs específicas.
{% hint style="info" %}
Você pode restringir ainda mais a CBA usando filtros para corresponder ao emissor, SAN, DN ou extensões do certificado usado.
{% endhint %}
#### Autenticação baseada em nome de usuário/senha
Ative este método para permitir autenticações que não usam autenticação baseada em certificado.
{% hint style="info" %}
Você pode restringir ainda mais a autenticação baseada em nome de usuário/senha usando filtros para corresponder a nomes de usuário ou proprietários.
{% endhint %}
***
## Filtros
Os filtros podem ser usados para criar regras granulares que correspondem apenas em determinadas circunstâncias. Há vários filtros disponíveis que podem ser usados em diferentes situações:
#### Disponível para todas as regras
* IPs do cliente
* Atributos de certificado
* Nome de usuário/Senha
* IDs do Intune
#### Disponível para regras específicas
* SSIDs (Regras Wi-Fi)
* MACs de switch (Regras LAN)
* Identificadores NAS (Regras VPN)
* IPs NAS (Regras VPN)
### IPs do cliente
Use o filtro IPs do cliente para corresponder uma regra ao endereço IP WAN das autenticações. Você pode usar endereços individuais, CIDRs ou um grupo definido.
### Atributos de certificado
Use este tipo de filtro para corresponder a uma regra somente se um certificado de cliente apresentado contiver as informações necessárias. Você pode filtrar pelos seguintes atributos:
* Emissor
* SAN (Nome Alternativo do Assunto)
* DN (Nome Distinto)
* Extensão
#### Exemplos:
* Use um filtro SAN `.*-ext@contoso\.com$` para corresponder a `john.smith-ext@contoso.com` → certificado de identidade de contratante, VLAN 10.
* Use um DN `OU=Printers` para corresponder ao assunto `CN=PRINTER07,OU=Printers,O=Contoso` → atribuir VLAN 16 (impressoras).
* Use um DN `OU=Finance` para corresponder ao assunto `CN=jdoe,OU=Finance,O=Contoso` → VLAN 30 (Financeiro).
* Use um filtro SAN `^platform:windows$` para corresponder a plataformas específicas. Use um SAN de URI com o valor de `platform:windows` para corresponder a isso.
{% hint style="info" %}
Nota: O mecanismo de regras corresponde aos valores de forma sensível a maiúsculas e minúsculas. `OU=Printers` não corresponderá a `OU=printers`
{% endhint %}
### Nome de usuário/Senha
#### Exemplos:
* Nome de usuário `^ext-.*` corresponde a `ext-jsmith` → VLAN 50 (contratante)
* Proprietário `IT-AssetPool` corresponde à etiqueta do dispositivo compartilhado/quiosque → Filter-Id `kiosk-acl`
### SSIDs
{% hint style="info" %}
Este tipo de filtro está disponível apenas em regras Wi-Fi
{% endhint %}
Para filtrar SSIDs, você pode optar por corresponder SSIDs individuais por entrada ou adicionar um grupo definido de SSIDs.
### MACs de switch
{% hint style="info" %}
Este tipo de filtro está disponível apenas em regras LAN
{% endhint %}
Para filtrar MACs de switch, você pode optar por corresponder um endereço individual por entrada ou adicionar um grupo definido de MACs de switch.
### Identificadores NAS
{% hint style="info" %}
Este tipo de filtro está disponível apenas em regras VPN
{% endhint %}
Semelhante a outros filtros, você pode optar por corresponder Identificadores NAS individuais por entrada ou adicionar um grupo definido de Identificadores NAS.
### IPs NAS
{% hint style="info" %}
Este tipo de filtro está disponível apenas em regras VPN
{% endhint %}
Semelhante a outros filtros, você pode optar por corresponder IPs NAS individuais por entrada ou adicionar um grupo definido de IPs NAS.
### IDs do Intune
Este é um filtro histórico. Se seus clientes estiverem se autenticando com certificados que seus clientes receberam durante o AAD-Join, você vai querer filtrar pelo seu Tenant ID do Intune.
Caso você tenha inserido seus Tenant IDs conforme descrito [aqui](https://docs.radiusaas.com/admin-portal/settings/trusted-roots#intune-id), o comportamento padrão do RADIUSaaS é que apenas máquinas que apresentem um certificado com extensão OID **1.2.840.113556.5.14** e um valor permitido para o Tenant ID terão acesso à rede. Com o mecanismo de regras, agora você tem a opção de restringir ainda mais o acesso a IDs do Intune específicos para uma regra específica ou ignorar a extensão do certificado. Isso permite ter uma configuração de implantação múltipla, em que alguns clientes vêm com certificados que fornecem o respectivo OID e outros não.
***
## Atribuições
Se uma autenticação for válida e corresponder a uma regra, o pacote Access-Accept retornado pode conter informações específicas para fornecer instruções adicionais ao autenticador.
### VLAN
Um ID de VLAN pode ser atribuído estaticamente, o que significa que todas as autenticações correspondentes receberão este ID de VLAN, ou dinamicamente, extraindo o valor desejado de um atributo do certificado ou do nome de usuário/proprietário.
#### Por Assunto do Certificado (DN)
* Você também pode atribuir IDs de VLAN com base nas propriedades no Nome do Assunto do seu certificado
* Portanto, especifique em qual propriedade o ID de VLAN está armazenado
* Em seguida, configure com qual string o ID de VLAN será prefixado
* O ID de VLAN não precisa ter um prefixo. No entanto, pode ser necessário usar um prefixo caso o seu Nome do Assunto contenha o mesmo atributo mais de uma vez (por exemplo, vários CNs são bastante comuns).
Como exemplo, a seguinte atribuição corresponderá ao atributo DN do certificado do cliente usando o padrão regex `OU=vlan-(\d+)` e usará o primeiro grupo correspondente como valor resultante.
Para um assunto de certificado (DN) de `CN=CLIENT01,OU=vlan-15` isso resulta em uma atribuição de VLAN de **15**.
#### Por Extensão do Certificado
{% hint style="info" %}
Atualmente, não é suportado adicionar extensões personalizadas de certificado aos perfis SCEP em muitos sistemas MDM, incluindo Microsoft Intune e JAMF.
Portanto, recomendamos usar o assunto do certificado em vez disso para adicionar uma atribuição de VLAN.
{% endhint %}
* Selecione uma das Extensões de Certificado criadas por você
* Escolha um padrão regex para obter o valor desejado
### Atributos
Os atributos de retorno RADIUS permitem que administradores de rede definam configurações específicas para usuários ou grupos individuais.
Por exemplo,
* Para Configuração de Perfil de Usuário, um atributo pode especificar a duração máxima da sessão, os serviços permitidos (como VPN ou Wi-Fi) e o método de atribuição de endereço IP.
* Para Atribuição Dinâmica de Endereço IP, um atributo pode especificar que o usuário deve receber um endereço IP estático ou usar DHCP para atribuição dinâmica.
* Para Controle de Acesso e Autorização, um atributo determina o nível de acesso do usuário (por exemplo, convidado, funcionário, administrador) e quaisquer restrições (por exemplo, limites de tempo).
* Para Gerenciamento de Sessão, um atributo pode especificar o timeout da sessão (por quanto tempo o usuário pode permanecer conectado), timeout de inatividade (desconectar após inatividade) e número máximo de logins simultâneos.
* Para Qualidade de Serviço (QoS), um atributo pode priorizar o tráfego de voz em relação ao tráfego de dados para um usuário específico.
Os fornecedores podem criar seus próprios atributos personalizados (atributos específicos do fornecedor ou VSAs). Eles permitem funcionalidade adicional além dos atributos padrão da IETF. As VSAs são encapsuladas dentro do atributo padrão 26.
Da mesma forma que nas atribuições de VLAN, os atributos podem ser retornados de forma estática ou dinâmica.
Você pode escolher entre diferentes atributos de retorno e estendê-los no catálogo de atributos:
{% content-ref url="/pages/7152334fb6bc766671cefb6691cdc208f61fd809" %}
[Catálogo de atributos](/pt/portal-de-administracao/acesso-e-regras/rules/catalogo-de-atributos.md)
{% endcontent-ref %}
#### Exemplo:
Atribua dinamicamente o valor do RDN L dos certificados ao atributo de retorno Filter-Id
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.
Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:
```
GET https://docs.radiusaas.com/pt/portal-de-administracao/acesso-e-regras/rules/general-structure.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.