

Segurança e privacidade
Este capítulo apresenta uma visão geral das perguntas frequentes sobre segurança da informação, privacidade e garantia da qualidade.
Processamento de Dados e Permissões
1. A partir de qual centro de dados o RADIUSaaS opera?
O serviço principal do RADIUSaaS pode atualmente ser implantado nas seguintes regiões:
Austrália
Europa
Reino Unido
Estados Unidos da América
Caso sejam necessários proxies RADIUS, eles podem ser implantados nos seguintes países/regiões:
África
Joanesburgo
Ásia
Bangalore Singapura Tel Aviv Tóquio Seul Osaka
Austrália
Sydney Melbourne
Europa
Frankfurt Londres Madrid Estocolmo
América do Norte
Dallas Nova Iorque Seattle Toronto
América do Sul
Santiago São Paulo
2. Quais dados são processados pelo RADIUSaaS?
Certificados
O RADIUSaaS processa certificados de utilizador ou de dispositivo X.509 para validar a autenticidade do pedido de autenticação. Como parte do certificado, todos os atributos podem ser processados, podendo conter informações como:
Nome de utilizador
E-mail
UPN
Protocolo RADIUS
O RADIUSaaS baseia-se no protocolo RADIUS; por exemplo, os seguintes dados ficam visíveis para o RADIUSaaS:
Endereço MAC do cliente
Endereço MAC do NAS (por exemplo, ponto de acesso, switch, ...)
SSID do Wi-Fi
Dados específicos do fabricante (por exemplo, VLAN, grupo de tunelamento, ...)
Endereço IP do NAS
Endereço IP público atribuído pelo provedor de internet
Segredo Compartilhado do RADIUS (somente relevante se o RadSec não for suportado nativamente)
Chave privada do certificado do servidor RADIUS
Diversos
O RADIUSaaS fornece opcionalmente a funcionalidade de gerar pares nome de utilizador + senha para acesso à rede. Essas credenciais também são armazenadas e processadas pelo serviço.
3. Quais dados são armazenados de forma persistente pelo/em nome do RADIUSaaS e como?
Permissões
A plataforma RADIUSaaS armazena informações de UPN/e-mail dos utilizadores que têm permissão para aceder à plataforma. Nenhuma senha é armazenada ou processada pelo RADIUSaaS.
Registo
Para fins de resolução de problemas e análise, a plataforma RADIUSaaS regista todos os dados relevantes que processa (ver Pergunta 2 exceto o Segredo Compartilhado do RADIUS e a chave privada do certificado do servidor).
Os registos são armazenados diretamente na plataforma RADIUSaaS em um Elasticsearch banco de dados e segregados para cada cliente por meio de um espaço dedicado. Tempo de retenção dos registos: 75 dias.
Certificados
O RADIUSaaS requer vários certificados de servidor, bem como certificados raiz, para facilitar o funcionamento adequado. Todos esses certificados são armazenados com segurança em um Azure KeyVault.
As credenciais opcionais de nome de utilizador + senha mencionadas em Pergunta 2 são em um Azure KeyVault.
Outros segredos e dados de configuração
Outros dados secretos, por exemplo o Segredo Compartilhado do RADIUS, bem como a configuração do serviço, são armazenados com segurança em um Azure KeyVault.
4. Existe um mecanismo de arquivamento de registos?
Não há um mecanismo de arquivamento de registos integrado. No entanto, o Log Exporter recurso pode ser usado para ingerir registos RADIUS nos seus próprios serviços de registo e arquivamento.
5. A que permissões de tenant os utilizadores que acedem ao portal web do RADIUSaaS têm de consentir?
Perfil básico do utilizador:Com esta permissão, o RADIUSaaS obtém o UPN do utilizador que tenta iniciar sessão no portal de administração do RADIUSaaS.
Manter o acesso aos dados aos quais lhe concedeu acessoCom esta permissão, o RADIUSaaS obtém o direito de solicitar um token de atualização para que o utilizador possa permanecer autenticado.
Consulte aqui para mais detalhes.
6. Que dados ficam disponíveis ao conceder o(s) consentimento(s) da pergunta 5.?
Perfil básico do utilizador:Para obter detalhes sobre quais dados podem ser recuperados, consulte este artigo: https://docs.microsoft.com/en-us/azure/active-directory/develop/v2-permissions-and-consent#profile
Manter o acesso aos dados aos quais lhe concedeu acessoNenhum dado específico é disponibilizado ao conceder consentimento a esta permissão.
7. Que endpoints acessíveis externamente o RADIUSaaS expõe?
API de Backend do Servidor RADIUS
Fornece informações de configuração ao proxy RadSec.
Portas do Servidor RADIUS e RadSec
Para facilitar a autenticação de rede a partir de qualquer lugar da Internet, essas interfaces de autenticação têm de estar expostas publicamente.
Portal de Administração RADIUSaaS
Um portal web que facilita a administração do serviço.
API de Gestão do Cluster Kubernetes
Necessária para operar o serviço.
8. Como os endpoints da Pergunta 7 são protegidos?
API de Backend do Servidor RADIUS
Protegidos por tokens de acesso JWT que podem ser geridos (emitidos, eliminados, revogados) pelo cliente.
Portas do Proxy RADIUS e do Servidor RadSec
Portas do servidor RadSec: protegidas por TLS (>= versão 1.2).
Portas do servidor proxy RADIUS: protegidas por meio do Segredo Compartilhado do RADIUS.
Portal de Administração RADIUSaaS
Protegidos por autenticação OAuth 2.0 contra um dos nossos IDPs suportados.
API de Gestão do Cluster Kubernetes
protegidas por TLS (>= versão 1.2).
9. Que portas e protocolos são usados pelos endpoints da Pergunta 7?
API de Backend do Servidor RADIUS
HTTPS (TCP / 443)
Portas do Proxy RADIUS e do Servidor RadSec
Portas do servidor RadSec: RadSec (TCP / 2083)
Portas do servidor proxy RADIUS: RADIUS (UDP / 1812, 1813)
Portal de Administração RADIUSaaS
HTTPS (TCP / 443)
API de Gestão do Cluster Kubernetes
HTTPS (TCP / 443)
Identidade
1. Que esquemas de autorização são usados para obter acesso ao RADIUSaaS?
O acesso administrativo é realizado por meio de autenticação OAuth 2.0 contra um IDP para identidades ou contas registadas na plataforma.
2. Existem controlos de acesso condicional / baseados em funções para proteger o RADIUSaaS?
Sim. O portal de administração do RADIUSaaS fornece funcionalidades para atribuir funções a cada utilizador (funções disponíveis: administrador, visualizador, convidado).
Para operar e manter adequadamente o serviço, existem contas de superadministrador para um círculo limitado de funcionários da glueckkanja AG, que têm acesso total a todas as instâncias de cliente do serviço RADIUSaaS.
3. As credenciais de acesso podem ser recuperadas? Em caso afirmativo, como?
Credenciais de início de sessão: dependem das políticas configuradas no Microsoft Entra ID (Azure AD) no tenant do cliente.
As credenciais de nome de utilizador + senha, bem como todos os certificados para acesso à rede, podem ser recuperados do Azure KeyVault com uma política de retenção de 90 dias após serem eliminados.
4. O que fazer para recuperar o acesso perdido à instância do RADIUSaaS?
Se a sua empresa perdeu o acesso à instância do RADIUSaaS porque o(s) administrador(es) anterior(es) saíram ou o UPN / domínio foi alterado, a forma mais fácil de recuperar o acesso é recriar uma conta de utilizador que corresponda ao UPN existente em RADIUSaaS > Permissões > Administradores. Esta é, de longe, a abordagem mais rápida, visto que não requer qualquer ação da nossa parte.
Se o acima não for viável, a recuperação do acesso ao portal estará sujeita a um rigoroso processo de verificação de identidade que não só consome tempo, como exigirá um esforço significativo de ambos os lados. Há uma taxa única de 420,00 EUR (sem IVA) para este processo. Para iniciar o processo, crie um ticket de suporte técnico.
Para evitar a perda de acesso ao seu tenant RADIUSaaS, siga as nossas melhores práticas e analise cuidadosamente cada etapa dos nossos Guias de Introdução.
Proteção de Dados
1. Como estão os dados em repouso protegidos contra acesso não autorizado?
Dados de Configuração e Segredos
Os dados de configuração são armazenados em Azure KeyVault e protegidos por credenciais de acesso que, por sua vez, são armazenadas como Segredos do Kubernetes.
Serviço Kubernetes
Os volumes e discos usados para hospedar o nosso serviço são encriptados.
Registos
A base de dados Elasticsearch é alojada nos discos encriptados do Serviço Kubernetes.
Os registos são armazenados numa base de dados Elasticsearch e segregados por meio de espaços dedicados.
O acesso a esses espaços é concedido por meio de credenciais de nome de utilizador + senha que, por sua vez, são armazenadas como Segredos do Kubernetes.
A própria base de dados Elasticsearch não está encriptada.
2. Como estão os dados em trânsito protegidos contra acesso não autorizado?
Os fluxos de autenticação do dispositivo que tenta aceder à rede são encapsulados num túnel TLS (>= TLS 1.2).
A associação entre o NAS e o servidor RADIUS é ofuscada por meio do Segredo Compartilhado do RADIUS (algoritmo de hash MD5).
3. Como os tenants dos clientes são separados entre si?
Backend
Os serviços de backend do RADIUSaaS executam em vários clusters Kubernetes distribuídos mundialmente. A instância RADIUSaaS de cada cliente tem o seu próprio namespace K8s, espaço de registo e IP público dedicado. Existe uma instância do Elasticsearch com contas de cliente dedicadas para registo e leitura por cluster.
Proxies RADIUS
Cada proxy RADIUSaaS executa na sua própria VM com IP público dedicado.
Segurança por Conceção
1. O RADIUSaaS utiliza uma estratégia de defesa em profundidade?
O RADIUSaaS baseia-se em protocolos bem estabelecidos para tratar fluxos de autenticação de rede (RADIUS, RadSec, EAP-TLS, EAP-TTLS-X). Devido ao forte foco na autenticação baseada em certificado, capturar o tráfego é inútil, desde que o bisbilhoteiro não tenha acesso a um certificado confiável.
2. O protocolo RADIUS baseado em UDP é seguro?
Recomendamos usar o moderno RadSec protocolo para autenticação no RADIUSaaS. No entanto, ainda existem muitos componentes de infraestrutura de rede que não suportam RadSec.
O diagrama seguinte mostra o fluxo de autenticação RADIUS:
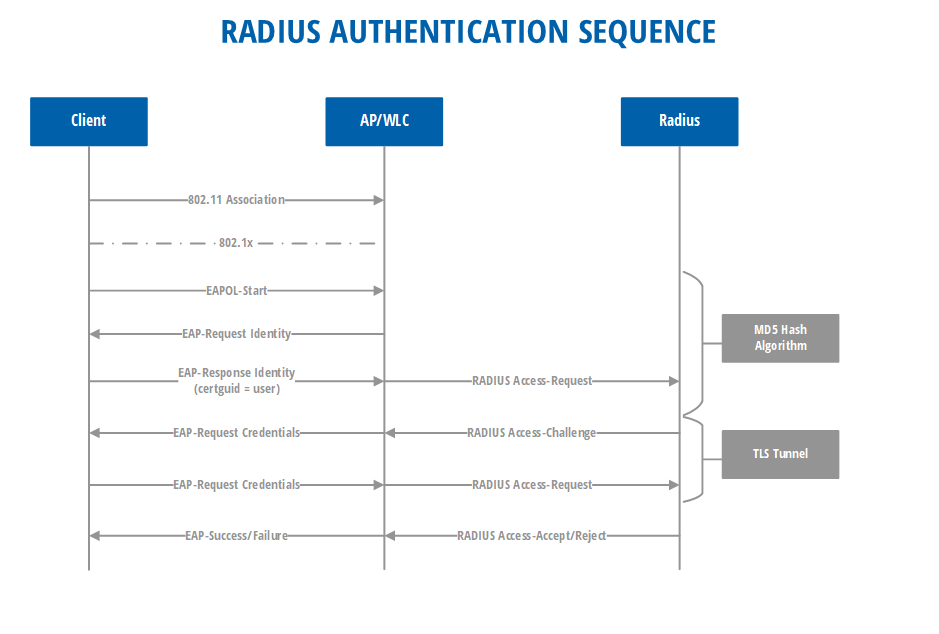
Na primeira parte da sequência de autenticação, a comunicação é protegida por um algoritmo de hash baseado em MD5 (parcialmente encriptado com o segredo partilhado). Nenhum segredo é transportado nesta fase.
Na segunda parte da sequência de autenticação, um EAP baseado em TLS (por exemplo, EAP-TLS) encripta o tráfego. O tráfego EAP-TLS é então transportado via UDP para o proxy RADIUS. Esta é a fase em que credenciais como o certificado ou a senha são trocadas com o RADIUSaaS. Se usar autenticação baseada em certificado, nenhum segredo é transportado nesta fase, uma vez que apenas a chave pública é trocada. A chave privada permanece sempre no dispositivo cliente.
É fornecida aqui.
3. Que tecnologias, stacks e plataformas foram usados para conceber o RADIUSaaS?
KubernetesStack EFK (Elasticsearch, Filebeats, Kibana)PythonAzure (KeyVault)TerraFormGit CI
Conformidade
1. A glueckkanja está certificada ISO 27001?
Sim. O Sistema de Gestão da Segurança da Informação (ISMS) da glueckkanja AG está certificado de acordo com ISO/IEC 27001:2022. O âmbito da certificação abrange:
Desenvolvimento de Produto
Serviços Geridos
Pode consultar o certificado atual aqui.
RGPD e residência dos dados
1. Os dados saem da Europa?
Serviços principais: depende da configuração
Os serviços principais do RADIUSaaS podem ser alojados nos centros de dados descritos na Pergunta 1.
Se o serviço for alojado num centro de dados europeu, então nenhum dado sai da União Europeia.
Proxy RadSec: depende da configuração
Se precisar de um proxy RadSec devido a limitações do equipamento de rede no que diz respeito ao suporte nativo para RadSec, pode selecionar um proxy de várias regiões, incluindo a Europa. Nesse caso, os seus dados permanecem dentro das fronteiras da União Europeia.
2. De que fornecedores de cloud terceiros o RADIUSaaS depende e porquê?
Microsoft Corporation
Serviços de Cloud (Azure)
Building 3, Carmanhall Road Sandyford, Industrial Estate 18, Dublin, Ireland
Serviço Kubernetes, rede, armazenamento
Digital Ocean, Inc.
Serviços de Cloud
Y101 6th Ave, New York City, NY 10013, United States
Serviço Kubernetes, rede, armazenamento, VMs para proxies RADIUS
Vultr (trademark of The Constant Company, LLC)
Serviços de Cloud
319 Clematis Street - Suite 900 West Palm Beach, FL 33401, United States
VMs para proxies RADIUS
GitLab, Inc.
repositório de código git, integração, teste e automatização de lançamentos
268 Bush Street #350,
San Francisco,
CA 94104-3503, United States
Repositório de código, pipeline CI/CD.
Diversos
1. O RADIUSaaS faz parte de um programa de bug bounty?
Não
2. Que medidas de QA estão em vigor?
Existem laboratórios RADIUSaaS dedicados para fins de desenvolvimento
A implementação e instalação do serviço são realizadas através de TerraForm, garantindo a consistência e a idempotência da implantação de cada instância
O Kibana APM é usado para monitorização da saúde do serviço e gestão de alertas
Monitorização da Digital Ocean a supervisionar os proxies RadSec
Cada lançamento em produção tem de passar primeiro pelo canal interno, ultrapassando os respetivos obstáculos de QA como parte do nosso processo de CI
Testes unitários
Revisão por pares (princípio dos seis olhos)
Testes de integração
Testes de esforço
Testes baseados na experiência
3. Realizam testes de penetração regularmente?
Não.
Como parte das nossas Práticas de Desenvolvimento Seguro, utilizamos ferramentas (por exemplo, análise estática de código) que analisam a base de código em busca de CVEs e outros exploits comuns (incluindo dependências como bibliotecas de terceiros) que possam afetar a segurança dos endpoints que o RADIUSaaS expõe. Antes de qualquer lançamento, quaisquer resultados relevantes são avaliados e corrigidos, para garantir que o RADIUSaaS permanece livre de quaisquer vulnerabilidades conhecidas. Não realizamos testes de penetração nós próprios, nem usamos ferramentas de terceiros "Penetration Test-as-a-Service". No primeiro caso, vemos um conflito de interesses inerente. No segundo caso, uma vez que os serviços típicos de teste de penetração muitas vezes apenas verificam os endpoints expostos contra CVEs e outros exploits conhecidos, não vemos qualquer valor acrescentado nas verificações que já realizamos usando análise estática de código. Se quiser realizar os seus próprios testes de penetração, por favor contacte-nos e informe-nos dos seus requisitos.
4. Existe um processo de aplicação de patches?
Sim.
Patches, hot-fixes, correções de bugs e atualizações de funcionalidades são introduzidos através do nosso processo de CI/CD, que tira partido de diferentes pipelines de testes para garantir que apenas o código que satisfaz os nossos critérios de QA é lançado. O código recém-lançado é disponibilizado automaticamente a todos os nossos clientes. A utilização de Infrastructure as Code (Terraform) permite-nos fornecer atualizações consistentes, reproduzíveis e de elevada qualidade aos nossos clientes.
A arquitetura do nosso serviço baseada em Kubernetes garante que as atualizações de código sejam transparentes para os nossos clientes e não provoquem qualquer interrupção do serviço.
5. Quais são os SLAs para patches?
Patches para CVEs / vulnerabilidades de segurança: assim que a vulnerabilidade se torne do conhecimento público ou assim que identifiquemos uma vulnerabilidade no nosso próprio código, será fornecido um hot-fix no máximo 24 horas após termos tomado conhecimento da vulnerabilidade.
Outros patches: sem SLA.
6. O RADIUSaaS faz cópias de segurança?
Segredos e dados de configuração
Recorremos ao Azure KeyVault para armazenar com segurança segredos (por exemplo, certificados) e todos os outros dados de configuração do serviço. Azure KeyVault é um serviço de elevada disponibilidade georredundante que replica todo o seu conteúdo num segundo centro de dados, fornecendo assim serviços de cópia de segurança implícitos.
Servidores RADIUS e RadSec
Sem estado. Não é necessária cópia de segurança.
Registos
Atualmente sem cópia de segurança.
7. Existem testes de restauro de cópias de segurança?
Sim.
O restauro a partir de cópias de segurança é testado em cada atualização/lançamento do serviço. Existem aproximadamente 4 a 8 lançamentos por ano.
Última atualização
Isto foi útil?