> For the complete documentation index, see [llms.txt](https://docs.radiusaas.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.radiusaas.com/es/configuracion/access-point-setup/radsec-available/mikrotik.md).

# MikroTik

## Preparar certificados

Para establecer una conexión RadSec válida, los puntos de acceso MikroTik deben confiar en el **certificado de servidor RADIUS** y su servidor RADIUS debe confiar en el **Certificado de cliente RadSec**. Para lograrlo, siga los pasos a continuación:

### Opción 1: Uso de la PKI de SCEPman

1. Descargue el certificado raíz de la CA que ha emitido su activo **certificado de servidor RADIUS** como se describe [aquí](/es/portal-de-administracion/settings/settings-server.md#download). Dado que está usando SCEPman, ese podría ser su certificado de la CA raíz de SCEPman.
2. Inicie sesión en su dispositivo MikroTik y luego cargue el certificado del paso 1 anterior en el dispositivo MikroTik usando el **Archivos** menú de la izquierda.
3. Una vez cargado, cambie a su **Terminal** pestaña en la parte superior derecha y ejecute el siguiente comando para importar este certificado al almacén de certificados de MikroTik:

```
/certificate import file-name="scepman-root.cer"
```

4. Genere un **Certificado de cliente RadSec** usando **SCEPman Certificate Master** navegando al [**Certificado de cliente**](https://docs.scepman.com/certificate-deployment/certificate-master/client-certificate-pkcs-12) menú:<br>

   <figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2FF2MVB2Jktg7BswcMp1O3%2Fimage.png?alt=media&amp;token=21d77481-62f8-472a-92cf-03056e8bdec3" alt=""><figcaption></figcaption></figure>

{% hint style="warning" %}
Asegúrese de supervisar la caducidad de su **Certificado de cliente RadSec** y renovarlo a tiempo para evitar interrupciones del servicio.
{% endhint %}

5. Una vez que el **Certificado de cliente RadSec** se haya descargado, extraiga la clave privada, por ejemplo usando OpenSSL, ya que deberá importarse al punto de acceso por separado:&#x20;

```
openssl pkey -in yourfile.pem -out private.key
```

6. Cargue ambos archivos, el certificado y la clave privada, a través del **Archivos** menú. Luego importe primero el certificado y después la clave privada. Durante el proceso de importación, la **clave privada** se fusionará con el certificado indicado por la letra '**K**' como se muestra a continuación.&#x20;

<figure><img src="https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2FcdN1L6tWzQ2Qf4Sw4XJT%2Fimage.png?alt=media&amp;token=e2bf84bf-eb9d-4366-84d4-2b088fa381b7" alt=""><figcaption></figcaption></figure>

### Opción 2: Uso de otras PKI

{% hint style="info" %}
Use esta sección si desea crear una CA raíz en su AP MikroTik y generar un **Certificado de cliente RadSec** a partir de esta raíz. Tenga en cuenta que todos estos pasos pueden completarse tanto en la interfaz gráfica como en la terminal.
{% endhint %}

1. Descargue el certificado raíz de la CA que ha emitido su activo **certificado de servidor RADIUS** como se describe [aquí](/es/portal-de-administracion/settings/settings-server.md#download).
2. Inicie sesión en su dispositivo MikroTik y luego cargue el certificado del paso 1 anterior en el dispositivo MikroTik usando el **Archivos** menú de la izquierda.
3. Una vez cargado, cambie a su **Terminal** pestaña en la parte superior derecha y ejecute el siguiente comando para importar este certificado al almacén de certificados de MikroTik:

```
/certificate import file-name="RADIUS Customer CA - Contoso.cer"
```

4. Si aún no ha generado **Certificado de cliente RadSec** para el AP MikroTik, genere uno según el siguiente ejemplo. Para obtener más información sobre la creación de certificados, haga clic en [aquí](https://wiki.mikrotik.com/wiki/Manual:Create_Certificates).&#x20;

{% hint style="warning" %}
Asegúrese de supervisar la caducidad de su **Certificado de cliente RadSec** y renovarlo a tiempo para evitar interrupciones del servicio.
{% endhint %}

Ejemplo:&#x20;

```
/certificate add name=myCa common-name=myCa key-usage=key-cert-sign,crl-sign
/certificate add name=mikrotik-client common-name=mikrotik-client
/certificate sign mikrotik-client ca=myCa name=mikrotik-client
```

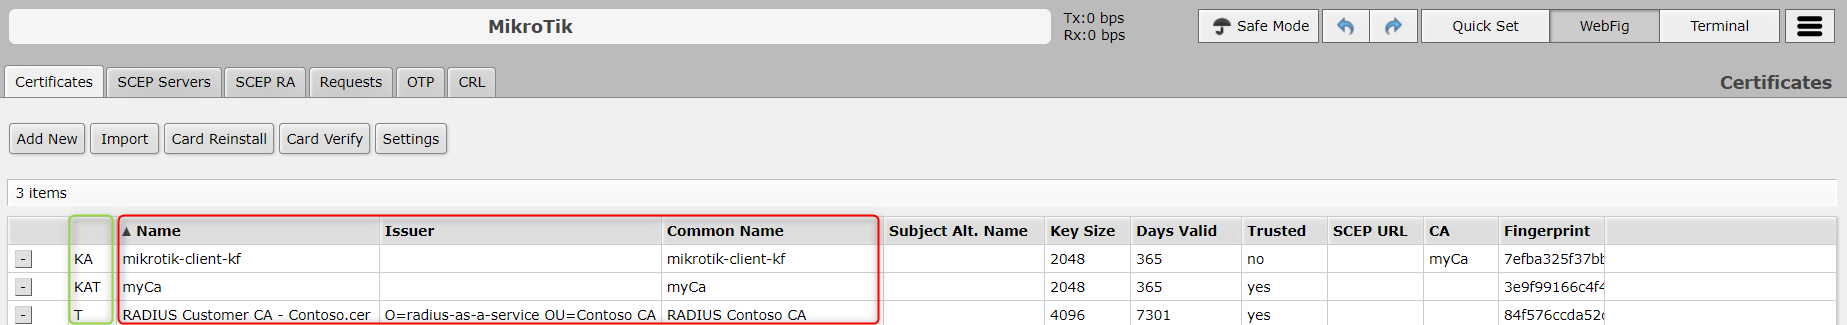
En el ejemplo anterior, la primera línea crea una CA raíz llamada **myCa**. La segunda línea genera un certificado de cliente para el dispositivo MikroTik, y la tercera línea usa **myCa** (CA) para firmar el **mikrotik-client** certificado generado en el paso 2. Si todo salió bien, obtendrá tres certificados como se muestra a continuación. Asegúrese de que su dispositivo MikroTik confía en los certificados relevantes (**T** indicador en la sección verde). Si ese aún no es el caso, establezca el indicador usando el siguiente comando:

```
/certificate
set myCa trusted=yes
set "RADIUS Customer CA - Contoso.cer" trusted=yes
```

<figure><img src="https://content.gitbook.com/content/SWU1DQ4UGkqER7uGNUOm/blobs/yIhn9109WeJVm5tKDrkS/image.png" alt=""><figcaption></figcaption></figure>

5. Exporte el certificado de la CA raíz (`myCa`) que ha emitido su **Certificado de cliente RadSec** arriba:

```
/certificate export-certificate myCa
```

6. Descárguelo desde el **Archivos** menú y luego cargue el archivo en su instancia de RADIUSaaS como se describe [aquí](/es/portal-de-administracion/settings/trusted-roots.md#add) y seleccione **RadSec** en **Usar para.** Una vez completado, continúe configurando su AP MikroTik según [a continuación ](#mikrotik-configuration)y use **Opción 1** para certificados.

## Configuración de MikroTik

{% hint style="info" %}
Tenga en cuenta que la siguiente configuración se probó con RouterOS 6.47.4 y 6.49.11
{% endhint %}

1. Vuelva a su WebFig, agregue un nuevo perfil RADIUS e introduzca la siguiente información:

<table><thead><tr><th width="198">Parámetro</th><th>Valor</th></tr></thead><tbody><tr><td>Dirección</td><td>Utilice la dirección IP de su <a href="/es/portal-de-administracion/settings/settings-server.md">Configuración del servidor </a>página.</td></tr><tr><td>Protocolo</td><td>radsec</td></tr><tr><td>Secreto</td><td>"radsec"</td></tr><tr><td>Puerto de autenticación</td><td>2083</td></tr><tr><td>Puerto de contabilidad</td><td>2083</td></tr><tr><td>Tiempo de espera</td><td>4000 ms</td></tr><tr><td>Certificate</td><td><a href="#option-1-using-the-scepman-pki"><strong>Opción 1</strong></a>: Certificado de cliente (RadSec) emitido por SCEPman (generado en el paso 4).<br><a href="#option-2-using-other-cas"><strong>Opción 2</strong></a>: <strong>Certificado de cliente RadSec</strong> emitido por la CA integrada de MikroTik (generado en el paso 4).</td></tr></tbody></table>

![Configuración del perfil RADIUS / RadSec](https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2FfM6mmWqYWYDXC4rxDrBM%2F2024-09-03_14h43_36.png?alt=media\&token=c1ab1a19-5e32-42d2-9f57-394ffe51ae41)

2. Vaya a **Inalámbrico,** agregue un nuevo **perfil de seguridad** e introduzca la siguiente información:&#x20;

<table><thead><tr><th width="227">Parámetro</th><th>Valor</th></tr></thead><tbody><tr><td>Nombre</td><td>Nombre del perfil de seguridad de RADIUS</td></tr><tr><td>Modo</td><td>claves dinámicas</td></tr><tr><td>Métodos EAP</td><td>paso a través</td></tr><tr><td>Modo TLS</td><td>verificar certificado</td></tr><tr><td>Certificado TLS</td><td><a href="#option-1-using-the-scepman-pki"><strong>Opción 1</strong></a>: certificado de la CA raíz de SCEPman.<br><a href="#option-2-using-other-cas"><strong>Opción 2</strong></a>: certificado de la CA del cliente de RADIUSaaS.</td></tr></tbody></table>

![](https://1614783686-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2F8HFMIdX7JdMxugs31tgO%2F2025-08-28_12h39_32.png?alt=media\&token=acde26c0-eea6-43d7-be3b-725e966f3049)

3. Cambie a su **Interfaces Wi-Fi** y asigne su **perfil de seguridad** a la interfaz.

![](https://content.gitbook.com/content/SWU1DQ4UGkqER7uGNUOm/blobs/0TAA2KG9NUR5tWOtjzdU/image.png)


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://docs.radiusaas.com/es/configuracion/access-point-setup/radsec-available/mikrotik.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.
