> For the complete documentation index, see [llms.txt](https://docs.radiusaas.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.radiusaas.com/fr/configuration/access-point-setup/radsec-available/mikrotik.md).

# MikroTik

## Préparer les certificats

Pour établir une connexion RadSec valide, les points d'accès MikroTik doivent faire confiance au **certificat serveur RADIUS** et votre serveur RADIUS doit faire confiance au **Certificat client RadSec**. Pour ce faire, suivez les étapes ci-dessous :

### Option 1 : Utilisation de la PKI SCEPman

1. Téléchargez le certificat racine de l'AC qui a émis votre **certificat serveur RADIUS** comme décrit [ici](/fr/portail-dadministration/settings/settings-server.md#download). Comme vous utilisez SCEPman, il pourrait s'agir du certificat de votre AC racine SCEPman.
2. Connectez-vous à votre appareil MikroTik, puis téléversez le certificat de l'étape 1 ci-dessus sur l'appareil MikroTik à l'aide du **Fichiers** menu à gauche.
3. Une fois le fichier téléversé, passez à votre **Terminal** onglet en haut à droite et exécutez la commande suivante pour importer ce certificat dans le magasin de certificats de MikroTik :

```
/certificate import file-name="scepman-root.cer"
```

4. Générez un **Certificat client RadSec** à l'aide de **SCEPman Certificate Master** en accédant au menu [**Certificat client**](https://docs.scepman.com/certificate-deployment/certificate-master/client-certificate-pkcs-12)  :<br>

   <figure><img src="https://1168716614-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2FF2MVB2Jktg7BswcMp1O3%2Fimage.png?alt=media&amp;token=21d77481-62f8-472a-92cf-03056e8bdec3" alt=""><figcaption></figcaption></figure>

{% hint style="warning" %}
Veillez à surveiller l'expiration de votre **Certificat client RadSec** et à le renouveler à temps afin d'éviter des interruptions de service.
{% endhint %}

5. Une fois le **Certificat client RadSec** téléchargé, extrayez la clé privée, par exemple à l'aide d'OpenSSL, car elle devra être importée séparément sur le point d'accès :&#x20;

```
openssl pkey -in yourfile.pem -out private.key
```

6. Téléversez les deux fichiers, le certificat et la clé privée, via le **Fichiers** menu. Importez ensuite d'abord le certificat, puis la clé privée. Pendant le processus d'importation, la **clé privée** fusionnera avec le certificat indiqué par la lettre '**K**' comme indiqué ci-dessous.&#x20;

<figure><img src="https://1168716614-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2FcdN1L6tWzQ2Qf4Sw4XJT%2Fimage.png?alt=media&amp;token=e2bf84bf-eb9d-4366-84d4-2b088fa381b7" alt=""><figcaption></figcaption></figure>

### Option 2 : Utilisation d'autres PKI

{% hint style="info" %}
Utilisez cette section si vous souhaitez créer une AC racine sur votre point d'accès Mikrotik et générer un **Certificat client RadSec** à partir de cette racine. Veuillez noter que toutes ces étapes peuvent être effectuées soit dans l'interface graphique soit dans le terminal.
{% endhint %}

1. Téléchargez le certificat racine de l'AC qui a émis votre **certificat serveur RADIUS** comme décrit [ici](/fr/portail-dadministration/settings/settings-server.md#download).
2. Connectez-vous à votre appareil MikroTik, puis téléversez le certificat de l'étape 1 ci-dessus sur l'appareil MikroTik à l'aide du **Fichiers** menu à gauche.
3. Une fois le fichier téléversé, passez à votre **Terminal** onglet en haut à droite et exécutez la commande suivante pour importer ce certificat dans le magasin de certificats de MikroTik :

```
/certificate import file-name="RADIUS Customer CA - Contoso.cer"
```

4. Si vous n'avez pas encore généré **Certificat client RadSec** pour le point d'accès MikroTik, générez-en un comme dans l'exemple ci-dessous. Pour plus d'informations sur la création de certificats, cliquez [ici](https://wiki.mikrotik.com/wiki/Manual:Create_Certificates).&#x20;

{% hint style="warning" %}
Veillez à surveiller l'expiration de votre **Certificat client RadSec** et à le renouveler à temps afin d'éviter des interruptions de service.
{% endhint %}

Exemple :&#x20;

```
/certificate add name=myCa common-name=myCa key-usage=key-cert-sign,crl-sign
/certificate add name=mikrotik-client common-name=mikrotik-client
/certificate sign mikrotik-client ca=myCa name=mikrotik-client
```

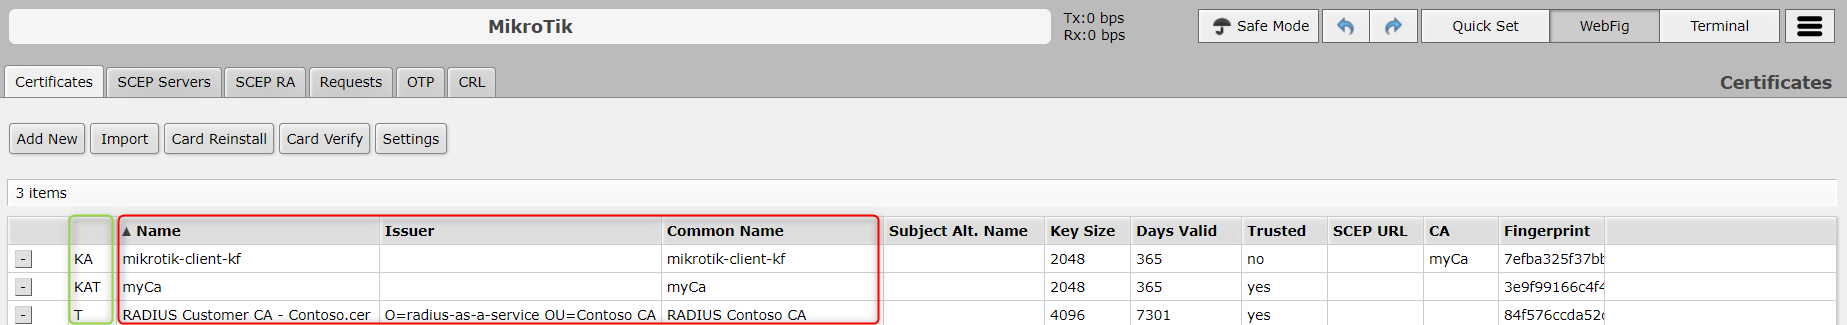
Dans l'exemple ci-dessus, la première ligne crée une AC racine appelée **myCa**. La deuxième ligne génère un certificat client pour l'appareil MikroTik, et la troisième ligne utilise **myCa** (AC) pour signer le **mikrotik-client** certificat généré à l'étape 2. Si tout s'est bien passé, vous obtiendrez trois certificats comme indiqué ci-dessous. Veuillez vous assurer que votre appareil MikroTik fait confiance aux certificats concernés (**T** indicateur dans la section verte). Si ce n'est pas encore le cas, définissez l'indicateur à l'aide de la commande ci-dessous :

```
/certificate
set myCa trusted=yes
set "RADIUS Customer CA - Contoso.cer" trusted=yes
```

<figure><img src="https://content.gitbook.com/content/SWU1DQ4UGkqER7uGNUOm/blobs/yIhn9109WeJVm5tKDrkS/image.png" alt=""><figcaption></figcaption></figure>

5. Exportez le certificat de l'AC racine (`myCa`) qui a émis votre **Certificat client RadSec** ci-dessus :

```
/certificate export-certificate myCa
```

6. Téléchargez-le depuis le **Fichiers** menu, puis téléversez le fichier vers votre instance RADIUSaaS comme décrit [ici](/fr/portail-dadministration/settings/trusted-roots.md#add) et sélectionnez **RadSec** sous **À utiliser pour.** Une fois terminé, poursuivez la configuration de votre point d'accès MikroTik conformément à [ci-dessous ](#mikrotik-configuration)et utilisez **Option 1** pour les certificats.

## Configuration MikroTik

{% hint style="info" %}
Veuillez noter que la configuration ci-dessous a été testée avec RouterOS 6.47.4 et 6.49.11
{% endhint %}

1. Retournez à votre WebFig, ajoutez un nouveau profil RADIUS et saisissez les informations suivantes :

<table><thead><tr><th width="198">Paramètre</th><th>Valeur</th></tr></thead><tbody><tr><td>Adresse</td><td>Utilisez l'adresse IP de votre <a href="/fr/portail-dadministration/settings/settings-server.md">Paramètres du serveur </a>page.</td></tr><tr><td>Protocole</td><td>radsec</td></tr><tr><td>Secret</td><td>"radsec"</td></tr><tr><td>Port d'authentification</td><td>2083</td></tr><tr><td>Port de comptabilisation</td><td>2083</td></tr><tr><td>Délai d'attente</td><td>4000 ms</td></tr><tr><td>Certificate</td><td><a href="#option-1-using-the-scepman-pki"><strong>Option 1</strong></a>: Certificat client (RadSec) émis par SCEPman (généré à l'étape 4).<br><a href="#option-2-using-other-cas"><strong>Option 2</strong></a>: <strong>Certificat client RadSec</strong> émis par l'AC intégrée de MikroTik (généré à l'étape 4).</td></tr></tbody></table>

![Configuration du profil RADIUS / RadSec](https://1168716614-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2FfM6mmWqYWYDXC4rxDrBM%2F2024-09-03_14h43_36.png?alt=media\&token=c1ab1a19-5e32-42d2-9f57-394ffe51ae41)

2. Accédez à **Sans fil,** ajoutez un nouveau **profil de sécurité** et saisissez les informations suivantes :&#x20;

<table><thead><tr><th width="227">Paramètre</th><th>Valeur</th></tr></thead><tbody><tr><td>Nom</td><td>Nom du profil de sécurité RADIUS</td></tr><tr><td>Mode</td><td>clés dynamiques</td></tr><tr><td>Méthodes EAP</td><td>transit</td></tr><tr><td>Mode TLS</td><td>vérifier le certificat</td></tr><tr><td>Certificat TLS</td><td><a href="#option-1-using-the-scepman-pki"><strong>Option 1</strong></a>: certificat de l'AC racine SCEPman.<br><a href="#option-2-using-other-cas"><strong>Option 2</strong></a>: certificat de l'AC client RADIUSaaS.</td></tr></tbody></table>

![](https://1168716614-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FSWU1DQ4UGkqER7uGNUOm%2Fuploads%2F8HFMIdX7JdMxugs31tgO%2F2025-08-28_12h39_32.png?alt=media\&token=acde26c0-eea6-43d7-be3b-725e966f3049)

3. Passez à votre **Interfaces Wi-Fi** et attribuez votre **profil de sécurité** à l'interface.

![](https://content.gitbook.com/content/SWU1DQ4UGkqER7uGNUOm/blobs/0TAA2KG9NUR5tWOtjzdU/image.png)


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://docs.radiusaas.com/fr/configuration/access-point-setup/radsec-available/mikrotik.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.
