

MikroTik
Preparar certificados
Para estabelecer uma ligação RadSec válida, os Pontos de Acesso MikroTik têm de confiar no Certificado do Servidor RADIUS e o seu servidor RADIUS tem de confiar no Certificado de Cliente RadSec. Para o conseguir, siga os passos abaixo:
Opção 1: Utilizar a PKI SCEPman
Descarregue o certificado de raiz da CA que emitiu o seu ativo Certificado do Servidor RADIUS conforme descrito aqui. Uma vez que está a utilizar SCEPman, esse poderá ser o seu certificado SCEPman Root CA.
Inicie sessão no seu dispositivo MikroTik e, em seguida, carregue o certificado do passo 1 acima para o dispositivo MikroTik utilizando o menu Ficheiros à esquerda.
Depois de carregado, mude para o seu separador Terminal no canto superior direito e execute o seguinte comando para importar este certificado para o repositório de certificados do MikroTik:
/certificate import file-name="scepman-root.cer"Gerar um Certificado de Cliente RadSec utilizando SCEPman Certificate Master navegando até ao menu Certificado de Cliente :

Certifique-se de monitorizar a expiração do seu Certificado de Cliente RadSec e renová-lo atempadamente para evitar interrupções de serviço.
Assim que o Certificado de Cliente RadSec for descarregado, extraia a chave privada, por exemplo utilizando o OpenSSL, uma vez que esta terá de ser importada separadamente para o ponto de acesso:
Carregue ambos os ficheiros, o certificado e a chave privada, através do menu Ficheiros . Em seguida, importe primeiro o certificado e depois a chave privada. Durante o processo de importação, a chave privada será associada ao certificado indicado pela letra 'K' como mostrado abaixo.

Opção 2: Utilizar outras PKIs
Descarregue o certificado de raiz da CA que emitiu o seu ativo Certificado do Servidor RADIUS conforme descrito aqui.
Inicie sessão no seu dispositivo MikroTik e, em seguida, carregue o certificado do passo 1 acima para o dispositivo MikroTik utilizando o menu Ficheiros à esquerda.
Depois de carregado, mude para o seu separador Terminal no canto superior direito e execute o seguinte comando para importar este certificado para o repositório de certificados do MikroTik:
Se ainda não gerou Certificado de Cliente RadSec para o AP MikroTik, gere um conforme o exemplo abaixo. Para mais informações sobre a criação de certificados, clique aqui.
Certifique-se de monitorizar a expiração do seu Certificado de Cliente RadSec e renová-lo atempadamente para evitar interrupções de serviço.
Exemplo:
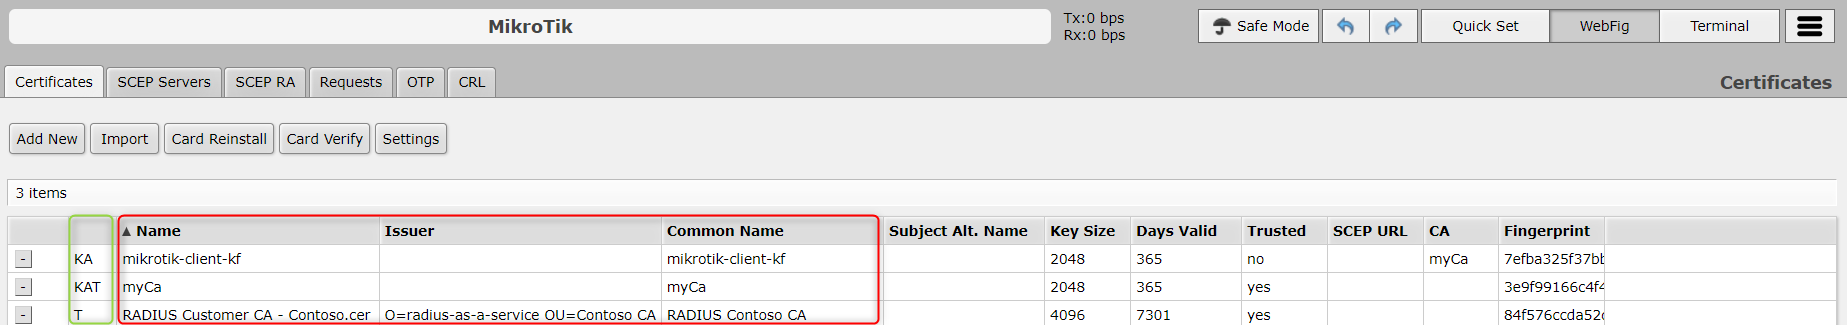
No exemplo acima, a primeira linha cria uma CA de raiz chamada myCa. A segunda linha gera um certificado de cliente para o dispositivo MikroTik, e a terceira linha utiliza myCa (CA) para assinar o certificado mikrotik-client gerado no passo 2. Se tudo correr bem, acabará com três certificados, como mostrado abaixo. Certifique-se de que o seu dispositivo MikroTik confia nos certificados relevantes (sinalizador 'T ' na secção verde). Se ainda não for esse o caso, defina o sinalizador utilizando o comando abaixo:
Exporte o certificado da CA de raiz (
myCa) que emitiu o seu Certificado de Cliente RadSec acima:
Configuração do MikroTik
Volte ao seu WebFig, adicione um novo perfil RADIUS e introduza as seguintes informações:
Endereço
Utilize o endereço IP da sua página Definições do Servidor .
Protocolo
radsec
Segredo
"radsec"
Porta de Autenticação
2083
Porta de Contabilização
2083
Tempo limite
4000 ms

Vá a Wireless, adicione um novo Perfil de Segurança e introduza as seguintes informações:

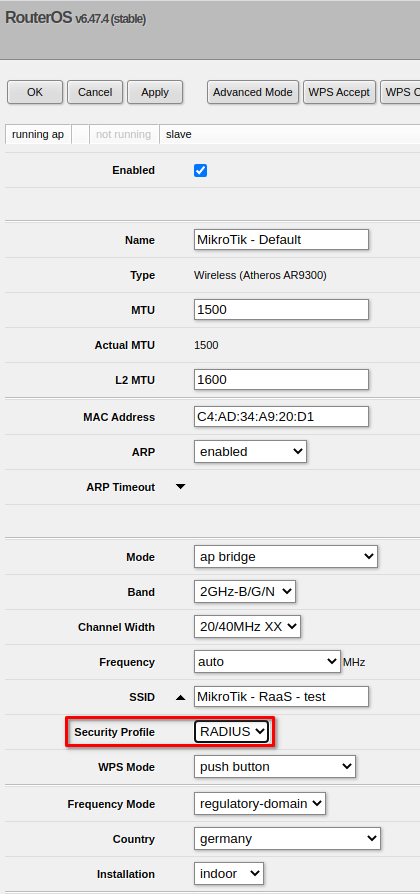
Mude para Interfaces Wi‑Fi e atribua o seu Perfil de Segurança à interface.
Última atualização
Isto foi útil?